Categoría: Uncategorized

  • Descubierta una campaña de phishing a gran escala dirigida contra más de 9.000 organizaciones en todo el mundo

    Descubierta una campaña de phishing a gran escala dirigida contra más de 9.000 organizaciones en todo el mundo

    Investigadores de la compañía de ciberseguridad Check Point Software Technologies Ltd. han identificado y bloqueado una sofisticada campaña de phishing por correo electrónico a gran escala que empleaba falsas ofertas de condonación de deudas y programas de ayuda financiera para manipular a las víctimas.

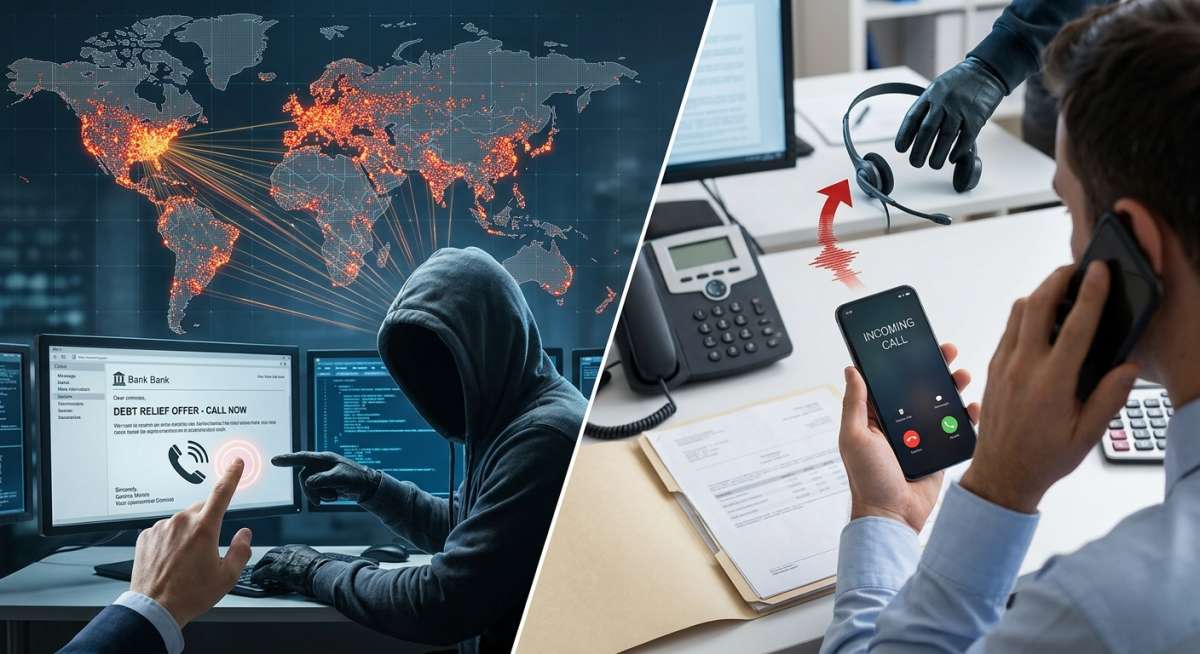
    El objetivo de los cibermalos consistía en incitar a los destinatarios a realizar llamadas telefónicas a números bajo su control, consiguiendo operar sin depender de los habituales enlaces maliciosos o archivos adjuntos infectados. En un periodo de solo 14 días, se detectaron aproximadamente 24.700 correos electrónicos vinculados a esta operación, que impactaron a más de 9.000 organizaciones en todo el planeta.

    La ansiedad financiera, vector de ataque

    La campaña evidencia el desarrollo del refinamiento en las tácticas del cibercrimen dirigido al entorno empresarial: el phishing no precisa un hipervínculo sospechoso, un archivo ejecutable ni una suplantación directa de identidad para resultar altamente efectivo. Los atacantes están convirtiendo mensajes de correo de apariencia común en la puerta de acceso para entablar conversaciones directas basadas en la confianza, llevando a las víctimas hacia canales donde las defensas tradicionales pierden efectividad.

    Los mensajes interceptados demuestran que han sido minuciosamente estructurados para emular comunicaciones corporativas o bancarias legítimas sobre alivio de deudas, asistencia en situaciones de dificultad económica, consolidación de saldos o reducción de pagos. En ellos, se informa al usuario de que precalifica para programas que podrían eliminar hasta un 70% de sus saldos pendientes o recibir asignaciones de hasta 62.000 dólares, lo que genera una falsa sensación de oportunidad y urgencia para que contacten con un supuesto agente.

    En vez de reenviar al usuario a un sitio web falso para capturar credenciales o descargar un malware, la verdadera vía de conversión del ataque es el número telefónico provisto. Cuando la víctima realiza la llamada, la interacción se traslada al canal de voz (vishing), un entorno fuera de la red donde los controles de seguridad del correo electrónico no tienen visibilidad. Durante la llamada, los ciberdelincuentes buscan extraer datos personales o financieros confidenciales, recopilar información de pago, establecer una relación de confianza para futuros fraudes o derivar a la víctima hacia otros canales bajo su control.

    Controles fallidos

    El volumen detectado demuestra la velocidad con la que los cibercriminales pueden desplegar campañas masivas de ingeniería social en el tejido empresarial. Puesto que estos emails carecen de ejecutables o enlaces maliciosos y utilizan un lenguaje muy similar al de las campañas comerciales financieras legítimas, los filtros tradicionales basados en reputación de dominio o firmas suelen pasarlos por alto. Por eso, la evaluación de la amenaza ha de basarse en interpretar la intención y el contexto del mensaje más que en buscar elementos dañinos preexistentes.

    El adecuado análisis de la amenaza sirve para demostrar que los atacantes están evolucionando más allá de las técnicas de phishing convencionales para evadir los controles de seguridad. Al eliminar los hipervínculos y archivos adjuntos dañinos, la campaña sortea las herramientas de detección de legacy basadas en firmas o reputación de URLs.

    También se pone de manifiesto la eficacia continua de la ingeniería social y de los ataques basados en la confianza contra las organizaciones. Explotar la ansiedad económica y aprovechar procesos administrativos de rutina permite a los cibercriminales manipular la conducta humana con un elevado nivel de éxito.

    Queda patente la importancia de contar con soluciones avanzadas de seguridad del correo electrónico y con una adecuada concienciación de los usuarios para defenderse frente a las amenazas modernas de phishing. Resulta indispensable disponer de soluciones impulsadas por inteligencia artificial (IA) que examinen la intención del mensaje, la conducta del remitente y el contexto de la campaña para bloquear estas amenazas antes de que alcancen al usuario y comience la conversación de riesgo.
  • Hallan millones de fotos expuestas en ClarityCheck, entre ellas imágenes de niños

    Hallan millones de fotos expuestas en ClarityCheck, entre ellas imágenes de niños

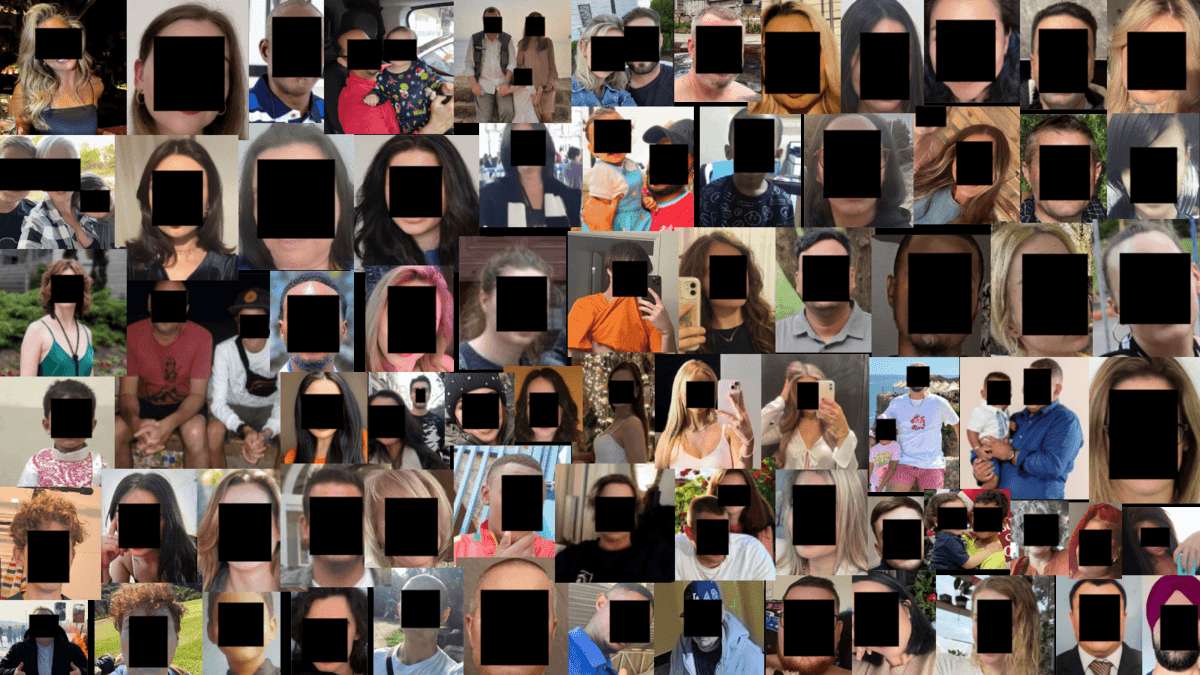
    La plataforma de búsqueda inversa ClarityCheck, usada para identificar llamadas de números desconocidos, verificar contactos y, básicamente, investigar a cualquier persona online, ha dejado al descubierto un enorme conjunto de datos.

    La instancia contenía alrededor de 9 millones de imágenes de personas. Fowler pudo comprobar cómo las carpetas incluso albergaban fotografías de niños.

    Las instantáneas tenían procedencias variadas, incluyendo perfiles de aplicaciones de citas, cuentas privadas en redes sociales, capturas de pantalla e impresiones escaneadas. Por lo tanto, muchos usuarios ni siquiera tendrán conocimiento de que sus fotos estaban almacenadas ahí.  

    Imágenes que ya no tenían que estar ahí

    ClarityCheck ha reconocido la brecha de seguridad y ha declarado que ya ha asegurado los datos. 

    Sin embargo, esta filtración deja muchas dudas. El servicio prometía a los usuarios que las imágenes subidas se almacenarían durante únicamente 14 días antes de ser eliminadas automáticamente. Sin embargo, el investigador halló fotos con marcas de tiempo bastante posteriores a dicho intervalo. 

    “Esto también plantea la cuestión de la supervisión y el cumplimiento de las normas relativas a las imágenes que envían los usuarios y si han verificado su consentimiento”, ha señalado Fowler.

    Lo cierto es que se desconoce el tiempo que la base de datos permaneció sin protección, accesible a todo el mundo. Tampoco está claro si la administraba directamente la propia ClarityCheck o un tercero. 

    Riesgos para los afectados

    Los ciberdelincuentes podrían usar todos estos activos para el robo de identidad. Además, este conjunto puede servir para desarrollar o perfeccionar tecnologías de reconocimiento facial, seguimiento y otras herramientas de vigilancia. 

    Además, Fowler advierte de que las fotografías de niños conllevan un riesgo adicional de ser manipuladas para convertirlas en material de abuso sexual infantil generado por inteligencia artificial.

    “Una vez que se exponen los datos biométricos faciales, las personas no pueden simplemente restablecer o reemplazar sus rostros de la misma manera que cambiarían una contraseña o un número de tarjeta de crédito», explica. 

    “Los conjuntos de datos faciales expuestos podrían convertirse en objetivos valiosos de maneras que quizás no comprendamos del todo hoy en día», concluye. 

  • Interpol golpea el ciberfraude global y el blanqueo del crimen organizado de África Occidental

    Interpol golpea el ciberfraude global y el blanqueo del crimen organizado de África Occidental

    Una acción policial coordinada a escala internacional ha asestado un severo golpe a las principales redes del crimen organizado originarias de África Occidental. 

    Las actuaciones se han centrado en neutralizar la estructura operativa y financiera de organizaciones como Black Axe y otros grupos afines, responsables de una parte sustancial de las ciberestafas financieras a nivel global.

    El balance preliminar de la operación arroja la detención de 58 personas —de las cuales 39 fueron arrestadas en Sudáfrica y 17 en Argentina— y la identificación de 263 sospechosos vinculados a actividades ilícitas. 

    Las investigaciones se dirigieron prioritariamente a interceptar los flujos de blanqueo de capitales, incautar activos, desmantelar redes de ciberfraude mediante estafas sentimentales, falsas inversiones en criptomonedas y compromisos de correo electrónico corporativo, así como a facilitar el procesamiento judicial de los objetivos de alto valor.

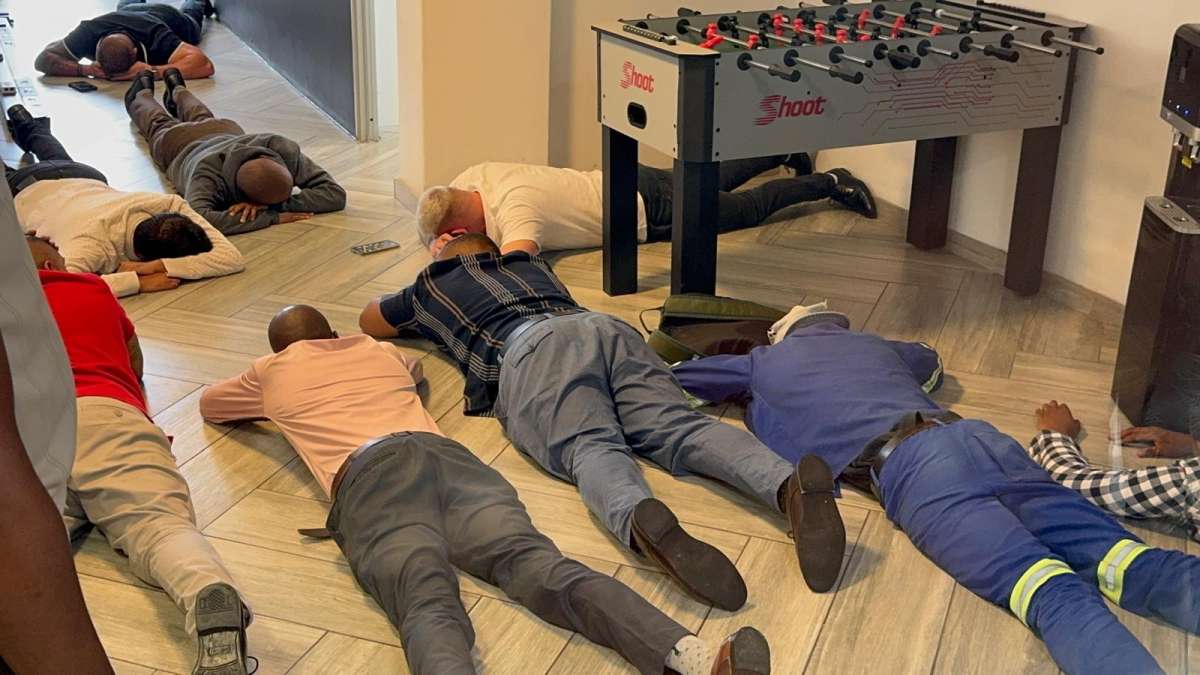
    Entre las intervenciones más destacadas figura el operativo desplegado en Johannesburgo, Sudáfrica, donde las autoridades registraron siete localizaciones de un entramado dedicado a defraudar a jubilados de países anglófonos. 

    En esta acción se incautaron 2,67 millones de dólares estadounidenses y se bloquearon 257 cuentas bancarias. Por su parte, en Argentina se identificó a 196 individuos pertenecientes a una red de servicio criminal que facilitaba dominios web y soporte logístico para el blanqueo de dinero.

    También en el Viejo Continente

    Las actuaciones en territorio europeo permitieron desarticular en Rumanía un centro de llamadas enfocado en falsas inversiones en bolsa y criptodivisas, cuyo volumen de fondos defraudados y blanqueados globalmente se estima en 143 millones de euros. Esta operación conllevó 11 arrestos y la incautación de efectivo, bienes inmuebles y relojes de lujo. 

    Asimismo, en Italia se detectó una red paneuropea que utilizó sociedades pantalla y servicios de remesa para blanquear 845.000 euros a través de una sola cuenta mediante cientos de transacciones.

    «La Operación Jackal IV demuestra la efectividad de la cooperación internacional. Al rastrear los flujos financieros ilícitos a través de las fronteras, atacamos el núcleo operativo del crimen organizado y dificultamos que estas redes lucren con sus actividades», ha comentado en un comunicado Tomonobu Kaya, director del Centro contra el Delito Financiero y la Corrupción de Interpol. 

    La investigación ha servido también para poner de manifiesto tendencias delictivas emergentes bastante preocupantes. Destaca el incremento en el uso de la sextorsión dirigida a menores de edad a partir de los 14 años, a quienes los delincuentes contactan por redes sociales para ganarse su confianza y posteriormente extorsionarlos bajo la amenaza de difundir contenido explícito. 

    Igualmente, se ha constatado que estas organizaciones recurren cada vez más a la contratación de servicios delictivos externos (Crime-as-a-Service) en la dark web para externalizar tareas complejas como el blanqueo de capitales.

    Para la ejecución de Jackal IV, Interpol desplegó equipos de apoyo operativo sobre el terreno en países como Argentina y Sudáfrica con el fin de analizar datos incautados y coordinar el intercambio transfronterizo de información de inteligencia. 

    El encuentro posterior a la fase operativa fue acogido por la Policía Judiciaria en Lisboa, Portugal, consolidando el trabajo conjunto de naciones entre las que se encuentra la propia España, junto a Alemania, Argentina, Australia, Canadá, Costa de Marfil, EE.UU, Francia, Italia, Japón, Reino Unido y Suiza.

  • EE.UU. desmantela dos plataformas informáticas usadas por China para atacar sus infraestructuras críticas

    EE.UU. desmantela dos plataformas informáticas usadas por China para atacar sus infraestructuras críticas

    El Departamento de Justicia y el FBI de EE.UU. han ejecutado una orden judicial para incautar los dominios de dos plataformas de piratería informática, conocidas como QScan y QTRouter. 

    Entre los organismos afectados por los accesos no autorizados figuran la NASA, la Reserva Federal, el Departamento de Energía, el Departamento de Justicia y el Senado estadounidense.

    Según recoge un comunicado, las herramientas maliciosas fueron creadas y operadas por el grupo QTFY, una entidad contratada por la empresa china Nanjing Xinjiuwei Network Technology Company. Dicha firma prestaría servicios cibernéticos al Ministerio de Seguridad del Estado y al Ejército Popular de Liberación de China.

    El mecanismo de ataque se basaba en el trabajo conjunto de ambas herramientas. La plataforma QScan identificaba e infectaba automáticamente miles de dispositivos de Internet de las Cosas a nivel global. 

    A continuación, la red QTRouter integraba estos equipos comprometidos junto con servidores proxy comerciales y redes privadas virtuales. Este entramado permitía enmascarar la ubicación real de las conexiones maliciosas, haciendo que el tráfico pareciera originarse en ordenadores situados fuera del territorio chino. 

    La incautación judicial ha dejado inoperativas ambas ciberarmas al bloquear los dominios integrados en su código fuente, los cuales resultaban indispensables para la autenticación y el funcionamiento de la red.

    Una acción de una larga lista 

    «Esta acción es solo la más reciente operación técnica contra la piratería informática patrocinada por la República Popular China, y en apoyo de la Estrategia Cibernética para Estados Unidos del presidente Trump, el FBI está intensificando sus esfuerzos para influir en el comportamiento del adversario y defender la seguridad nacional en el ciberespacio”, ha subrayado el director del FBI, Kash Patel. 

    “El anuncio demuestra el firme compromiso del Departamento de Justicia de pasar a la ofensiva contra las ciberamenazas a la seguridad nacional”, ha declarado el Fiscal General Adjunto para la Seguridad Nacional, John A. Eisenberg. 

    “Estas incautaciones autorizadas por un tribunal impiden que los piratas informáticos vinculados a la República Popular China accedan a las herramientas que utilizan para lanzar ataques en línea contra la infraestructura crítica de nuestra nación», ha añadido. 

    Por su parte, el Fiscal General Todd Blanche, ha prometido que «los ciberdelincuentes patrocinados por el Estado que atacan la infraestructura crítica de Estados Unidos serán detenidos y procesados. Estamos aquí para garantizar la seguridad del pueblo estadounidense y utilizaremos todas las herramientas a nuestro alcance para cumplir esa promesa”.

    La operación se enmarca en una serie de intervenciones previas de las fuerzas de seguridad estadounidenses contra infraestructuras informáticas asociadas a grupos chinos, entre las que figuran el desmantelamiento de redes vinculadas a Volt Typhoon en 2023, Flax Typhoon en 2024 y la eliminación del malware PlugX asociado a Mustang Panda en 2025. 

    De forma complementaria, el FBI y la Agencia de Seguridad Nacional han publicado un aviso de ciberseguridad con indicadores técnicos de compromiso para facilitar la identificación de las actividades de QTFY, documentadas desde el año 2018.  

  • Expuestas las entrañas de StopAndProtect tras un fallo masivo de seguridad de los ciberdelincuentes

    Expuestas las entrañas de StopAndProtect tras un fallo masivo de seguridad de los ciberdelincuentes

    La operación StopAndProtect quedó expuesta después de una serie de errores de seguridad operativa cometidos por los propios atacantes, lo que permitió a los investigadores el acceso a registros de víctimas, capturas de pantalla, código fuente, herramientas internas y documentación confidencial. Investigadores de la compañía de ciberseguridad Check Point Software Technologies Ltd. han publicado sus hallazgos sobre el funcionamiento interno de esta organización de cibercrimen.

    Las vulnerabilidades de WordPress

    Llama especialmente la atención que StopAndProtect evitó usar servidores tradicionales de mando y control. En su lugar, los operadores habilitaron una infraestructura distribuida aprovechando miles de sitios web WordPress vulnerables para ocultar su actividad entre el tráfico legítimo de internet y dificultar su detección.

    Loss sitios comprometidos desempeñaban distintas funciones a lo largo del ciclo del ataque: alojar y distribuir malware, entregar cargas maliciosas adicionales, comunicarse con los equipos infectados y almacenar documentos robados, capturas de pantalla y registros de actividad. Esta estrategia convierte páginas web aparentemente inocuas en piezas fundamentales de una red criminal resiliente y escalable.

    WordPress representa más del 43% del mercado mundial de gestores de contenidos en 2026, una popularidad que lo sitúa como objetivo especialmente atractivo para los ciberdelincuentes que buscan operar a gran escala sin desplegar infraestructura propia.

    La puerta de entrada

    La investigación también pone el foco sobre un problema persistente para empresas y administradores web: la falta de actualización de aplicaciones y complementos. Durante el análisis, Check Point Research halló un sitio comprometido que seguía ejecutando una versión de WordPress publicada en 2021 y que acumulaba casi 40 vulnerabilidades conocidas. El caso ilustra cómo una única página desatendida puede acabar formando parte de una operación criminal internacional sin que su propietario sea consciente de ello.

    Los investigadores advierten de que miles de instalaciones continúan funcionando con software obsoleto, ampliando la superficie de ataque disponible para grupos especializados en comprometer sitios web legítimos.

    Los puntos débiles de los cibercriminales

    La caída parcial de StopAndProtect no fue consecuencia de una vulnerabilidad técnica, sino de una cadena de errores humanos. Los operadores dejaron expuestos archivos internos que contenían información crítica sobre su infraestructura, incluyendo herramientas de administración, registros operativos y evidencias de las víctimas comprometidas.

    Los analistas estiman que este tipo de fallos demuestra que incluso las organizaciones criminales más sofisticadas dependen de una correcta gestión de su propia seguridad operativa. Un único descuido puede proporcionar a los investigadores una visibilidad excepcional sobre su funcionamiento y acelerar la identificación de sus métodos y recursos.

  • Nueva campaña de vishing en España que suplanta a Amazon y reclama entre 100 y 190 euros de suscripción

    Nueva campaña de vishing en España que suplanta a Amazon y reclama entre 100 y 190 euros de suscripción

    Kaspersy ha detectado una campaña de vishing en España que suplanta a Amazon y reclama entre 100 y 190 euros de suscripción. Se trata de una técnica que traslada al teléfono las estrategias habituales del phishing.

    Un supuesto cargo de hasta 190 euros como gancho

    El engaño comienza con una llamada en la que se informa de una próxima renovación asociada a Amazon.

    Los delincuentes mencionan cantidades que pueden oscilar entre los 100 y los 190 euros, suficientemente elevadas para provocar inquietud y conseguir una respuesta rápida.

    Al tratarse de un servicio utilizado por millones de consumidores, aumenta la posibilidad de contactar con una persona que tenga una cuenta en la plataforma y considere verosímil inicialmente la comunicación.

    La urgencia desempeña un papel fundamental, ya que ante la posibilidad de perder una cantidad importante de dinero, la víctima puede intentar cancelar inmediatamente la operación y continuar hablando con quien aparentemente está ofreciéndole una solución.

    El objetivo es conseguir datos personales y bancarios

    A diferencia de otros ataques informáticos, el vishing no necesita explotar inicialmente una vulnerabilidad del dispositivo.

    Su principal herramienta es la ingeniería social: crear una situación creíble, introducir un elemento de presión y convencer al usuario para que facilite información que normalmente protegería.

    Una vez ganada cierta confianza, los estafadores pueden solicitar números de tarjetas bancarias, información personal, credenciales o códigos de verificación recibidos mediante SMS o aplicaciones.

    Estos últimos son especialmente sensibles, ya que pueden utilizarse para autorizar determinadas operaciones o acceder a cuentas.

    Los delincuentes pueden indicar a la víctima que visite una página fraudulenta diseñada para imitar un servicio legítimo o pedirle que descargue un programa para solucionar el supuesto problema.

    Otro riesgo es que intenten conseguir acceso remoto al ordenador o al teléfono. Bajo la apariencia de una asistencia técnica, este procedimiento puede proporcionar al atacante un elevado grado de control sobre el dispositivo.

    Cómo actuar ante una llamada sospechosa

    Kaspersky recomienda desconfiar de cualquier comunicación telefónica inesperada relacionada con cargos, renovaciones o incidencias en una cuenta, aunque la persona que llama mencione correctamente el nombre de una empresa o aporte datos aparentemente convincentes.

    Nunca deben comunicarse por teléfono contraseñas, códigos de verificación o información bancaria a raíz de una llamada no solicitada.

    Tampoco es recomendable instalar aplicaciones, programas de asistencia remota o cualquier otro software siguiendo las instrucciones del interlocutor.

    Si se recibe una llamada de estas características, la opción más segura es finalizar la conversación y realizar las comprobaciones de manera independiente.

    En el caso de un supuesto pago de Amazon, el usuario puede acceder directamente a su cuenta mediante la aplicación o la página oficial para revisar sus pedidos, suscripciones y movimientos.

    También es importante contactar con la compañía únicamente mediante los canales oficiales y no utilizar números, enlaces o direcciones proporcionados durante la propia llamada.

  • El nuevo objetivo de los cibermalos es robar tu sesión de ChatGPT o Claude sin tener por qué saber la contraseña

    El nuevo objetivo de los cibermalos es robar tu sesión de ChatGPT o Claude sin tener por qué saber la contraseña

    El robo de una sesión de ChatGPT o Claude, por ejemplo, que ya ha sido previamente autenticada puede permitir a un atacante no solo acceder al servicio, sino utilizar los recursos contratados por la víctima e incluso sortear en determinados escenarios la necesidad de volver a superar la autenticación en dos factores.

    Una sesión iniciada también tiene valor para los atacantes

    Un reciente informe de amenazas de Anthropic, compañía responsable de Claude, recoge casos que muestran hasta dónde puede llegar el problema.

    En una de las campañas investigadas, los atacantes estuvieron operando durante aproximadamente un mes utilizando claves API que habían sido robadas.

    En otro incidente consiguieron comprometer las claves de producción pertenecientes a un proveedor de inteligencia artificial y emplearon posteriormente esa infraestructura para atacar a cerca de 30 empresas en solo cuatro días.

    También se han detectado ataques directamente contra usuarios de Claude. Diferentes familias de infostealers consiguieron hacerse con sesiones que permanecían activas en dispositivos previamente infectados.

    Los delincuentes pudieron reutilizar esos accesos para entrar en las cuentas y consumir las cuotas contratadas sin autorización.

    Anthropic terminó cerrando las sesiones afectadas, eliminando los métodos de pago almacenados y devolviendo los cargos indebidos.

    «Estamos acostumbrados a pensar que el principal objetivo de un atacante es conseguir nuestra contraseña, pero este tipo de casos demuestra que una sesión ya autenticada también puede convertirse en un activo muy valioso», explica Josep Albors, director de Investigación y Concienciación de ESET España.

    Cómo pueden entrar sin conocer la contraseña

    La clave está en los denominados infostealers, programas maliciosos diseñados específicamente para recopilar información de un dispositivo infectado.

    Su capacidad puede ir mucho más allá de localizar contraseñas guardadas en el navegador. También pueden apropiarse de cookies, tokens de sesión, archivos e información del propio sistema.

    Entre las amenazas identificadas en los equipos Windows afectados por el incidente de Claude aparecieron Vidar, LummaC2, StealC, RedLine y Acreed. También se detectó Atomic Stealer, conocido como AMOS, en un número reducido de ordenadores Mac.

    Y no, no se trató de una vulnerabilidad propia de Claude. El punto de entrada fueron dispositivos que ya estaban comprometidos por malware. «Si el dispositivo está infectado, un infostealer puede robar los elementos que acreditan que el usuario ya ha iniciado sesión y reutilizarlos sin necesidad de conocer la contraseña ni de superar de nuevo el doble factor», señala Albors.

    Por eso, tener activado el doble factor continúa siendo una protección importante frente al robo convencional de credenciales, pero lamentablemente no elimina todos los riesgos derivados de un ordenador comprometido.

    Las cuentas de IA ya tienen un mercado negro en crecimiento

    El mercado de las cuentas de IA no deja de crecer. Y es que una cuenta de inteligencia artificial puede incluir suscripciones de pago, cuotas de utilización o acceso mediante API que tiene un coste para su propietario.

    Los accesos robados pueden utilizarse para consumir esos recursos sin pagarlos, ocultar determinadas actividades detrás de una identidad legítima o ser revendidos a otros delincuentes.

    Incluso han aparecido falsos servicios que prometen acceso económico a herramientas de IA y que esconden software destinado precisamente a apropiarse de credenciales y sesiones.

    Cambiar la contraseña puede no solucionar el problema

    Uno de los errores después de detectar actividad sospechosa consiste en limitarse a modificar la contraseña.

    Si el infostealer continúa instalado, el atacante podría hacerse nuevamente con los datos generados cuando la víctima vuelva a iniciar sesión.

    El primer paso debería ser analizar y limpiar el dispositivo. Después conviene cerrar las sesiones abiertas, revocar las desconocidas y cambiar las contraseñas, comenzando por la cuenta de correo vinculada.

    También resulta recomendable revisar las credenciales almacenadas en el navegador, mantener el doble factor activado y comprobar tanto el consumo de las herramientas de IA como posibles cargos asociados a los métodos de pago.

    Especial precaución requieren las aplicaciones o intermediarios que prometen acceso mucho más barato a servicios de inteligencia artificial a cambio de instalar programas o proporcionar las credenciales de una cuenta existente.

  • Una nueva estafa de soporte técnico simula el bloqueo del navegador al mover el ratón

    Una nueva estafa de soporte técnico simula el bloqueo del navegador al mover el ratón

    ¿Qué harías si, después de pulsar un anuncio en una web legítima, apareciera una alerta de seguridad a pantalla completa que te pide llamar a un servicio técnico? Esa es la situación que recrea una sofisticada campaña de fraude analizada por Netskope Threat Labs.

    La cadena comienza con anuncios, principalmente de Google Ads, publicados en sitios legítimos de gran tráfico, como páginas de mapas, meteorología, deportes o inmobiliarias. Según Netskope, la presencia de estos anuncios no significa que las webs hayan sido comprometidas, ya que se distribuyen a través del inventario publicitario ordinario. Tras hacer clic sobre el anuncio, el usuario ve una pantalla de carga y, a continuación, es redirigido a ShopEase, una tienda electrónica ficticia que parece inofensiva.

    La falsa alerta aparece al mover el ratón

    La tienda sirve de fachada comercial hasta que el usuario mueve el ratón. Al esperar a detectar ese movimiento para mostrar la falsa alerta, la campaña intenta eludir los rastreadores automatizados que, al inspeccionar la página, no generan esa interacción, explica Netskope.

    «Solo cuando detecta ese movimiento, el kit descifra la dirección oculta de un servidor de mando y control (C2), descarga una carga cifrada –adaptada según la víctima utilice Windows o Mac– y genera la falsa alerta en la memoria del navegador. Así, no se transmite por la red ningún archivo que pueda inspeccionarse», detalla Netskope en su informe sobre la campaña.

    Un bloqueo aparente para provocar una llamada

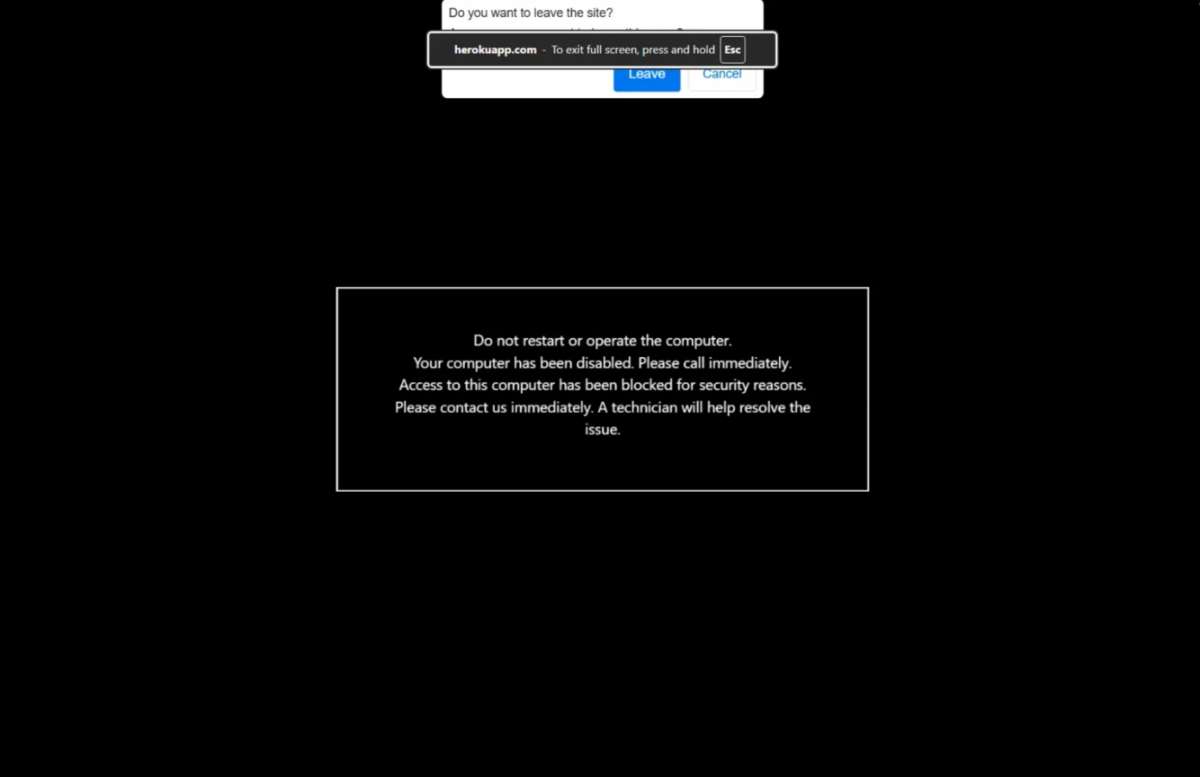
    Para reforzar la sensación de que el equipo ha sufrido un problema, la página entra en pantalla completa, oculta la barra de direcciones, las pestañas y el cursor, e intenta impedir el uso de teclas y atajos habituales para salir. También reproduce alarmas sonoras, ralentiza la navegación y muestra mensajes intermitentes y advertencias que instan al usuario a no reiniciar el equipo y a llamar de inmediato al número que aparece en pantalla.

    Todo sucede dentro del navegador: la campaña no cifra archivos ni toma el control efectivo del sistema. Su objetivo es que la víctima crea que necesita asistencia urgente y llame al supuesto servicio técnico. Durante esa conversación, los atacantes pueden tratar de cobrar por una asistencia inexistente, obtener credenciales o datos financieros, o convencer a la víctima de que instale una herramienta de acceso remoto.

    Alcance de la campaña y recomendaciones

    El equipo de Netskope Threat Labs ha estado rastreando la campaña durante dos semanas. En ese periodo, ha detectado al menos 619 organizaciones afectadas, 457 hosts asociados a la infraestructura fraudulenta, más de 250 identificadores de campañas y presencia en 284 sitios legítimos. Por países, Estados Unidos concentró cerca del 62% de las organizaciones afectadas, seguido de Japón (16%) y Australia (14%).

    Ante una alerta de este tipo, la compañía aconseja no llamar al número indicado, no facilitar datos ni instalar herramientas. Para cerrar el aviso, recomienda mantener pulsada la tecla Escape durante unos segundos; o cerrar el navegador desde el Administrador de tareas de Windows o con la opción Forzar salida de macOS. Al abrir de nuevo el navegador, conviene evitar la restauración automática de la sesión anterior.

    Además, Netskope recuerda que una alerta legítima del sistema operativo o del navegador nunca exige llamar a un número mostrado en una ventana emergente.

  • El Ministerio de Transportes clarifica el ciberataque de Renfe compartiendo un comunicado hecho con IA

    El Ministerio de Transportes clarifica el ciberataque de Renfe compartiendo un comunicado hecho con IA

    El Ministerio de Trasportes ha enviado este fin de semana un comunicado de prensa a los medios de comunicación para aclarar lo sucedido con el ciberataque a Renfe y Adif. 

    Sin embargo, lo más llamativo del texto enviado estaría al final del mismo. Parece que el departamento de comunicación del ministerio olvidó eliminar el rastro de que había usado una IA generativa para llevar a cabo su redacción. Esta es la muestra a la que han podido acceder los compañeros de prensa:

    «Esta segunda versión tiene un tono más institucional y firma, orientado a medios de comunicación y opinión pública, manteniendo a la vez cierta prudencia jurídica mediante la expresión «según los indicios técnicos disponibles» que protege a Renfe de posibles conclusiones distintas a la investigación final». 

    Al paso al que vamos ya no es nada raro que hoy en día alguien utilice una IA para confeccionar un texto institucional, pero lo que sí es llamativo es que no haya una tarea de revisión y se tenga el descuido de copiar todo el texto obtenido. Este tipo de errores son cada vez más comunes y evidencian el poco cuidado que tienen muchas instituciones a la hora de hacer comunicación externa. 

    Varias semanas recibiendo ciberataques

    Desde el ministerio revelan cómo la intrusión se produjo tras «varias semanas de intentos continuados de ataque contra los sistemas de Renfe» que fueron «detectados y bloqueados» y cómo afectó a servidores de Adif previamente comprometidos que mantenían interconexión con sistemas de la compañía. 

    No obstante, en ningún momento el incidente llegó a producir interrupciones en el servicio ferroviario o afectar a los viajeros. 

    «Renfe cuenta con las máximas certificaciones y estándares de seguridad aplicables a infraestructuras críticas y mantiene inversiones permanentes en ciberseguridad, monitorización y protección de sus sistemas. La compañía continúa reforzando estas medidas y colaborando con las autoridades competentes para esclarecer completamente los hechos», asegura la cartera de transportes en su texto hecho con IA. 

  • Microsoft desmantela el servicio de phishing de códigos para dispositivos EvilTokens

    Microsoft desmantela el servicio de phishing de códigos para dispositivos EvilTokens

    Microsoft ha anunciado el desmantelamiento de un servicio que, según la firma de Redmond, se servía de IA «en cada paso de la cadena de ataque». Se trata de EvilTokens, una herramienta de phishing de códigos de dispositivos. 
    Las estadísticas de la multinacional tecnológica muestran que este artefacto malicioso se habría vinculado a más de 12.000 buzones de correo electrónico comprometidos en más de 10.000 organizaciones de todo el mundo, lo que da una medida de su popularidad entre los cibermalos. 

    Microsoft ha descrito a EvilTokens como «una potente plataforma de ciberdelincuencia» que usaba inteligencia artificial para comprometer cuentas de email y diseñar estrategias para cometer estafas financieros. 

    «Si bien EvilTokens ayudaba a los ciberdelincuentes a acceder a cuentas de correo electrónico, el núcleo del servicio era un chatbot con inteligencia artificial que podía analizar la bandeja de entrada de la víctima y ayudar a los delincuentes a identificar relaciones de confianza, autorizaciones de pago y responsabilidades confidenciales, así como otras circunstancias en las que era más probable que el fraude tuviera éxito», ha comentado Steven Masada, asesor jurídico adjunto y director general de la Unidad de Delitos Digitales de Microsoft.

    «La plataforma incluso podría recomendar estrategias de fraude, como redactar mensajes que suplantaran la identidad de contactos de confianza para ayudar a los delincuentes a engañar a las víctimas y conseguir que actúen», ha concluido el responsable. 

    En paralelo, el pasado 11 de septiembre se detuvo a dos hombres de 32 y 38 años en relación con esta operación. 

    EvilTokens fue documentado por primera vez por la firma de ciberseguridad especializada en detección de amenazas Huntress en marzo como una plataforma de phising como servicio (PhaaS) que abusaba del flujo de autorización de dispositivos 0Auth 2.0. con el fin de proporcionar a los atacantes sesiones autenticadas con las cuentas de las víctimas sin tener que proporcionar ningún credencial. 

    Otro informe de Sekoia lo describía como una solución integral vendida bajo un modelo PhaaS en Telegram desde mediados de febrero que ofrecía a los clientes una gran cantidad de plantillas autoalojadas y funciones impulsadas por IA para automatizar los flujos de trabajo de BEC (Business Email Compromise). 

    Cómo funcionaba

    Los tokens robados se usaban de forma indebida para la exfiltración y el acceso persistente a correos electrónicos, a menudo mediante la configuración de reglas maliciosas en la bandeja de entrada que ocultan las comunicaciones.

    Asimismo, los tokens también facilitaban en ocasiones acceso a nuevos dispositivos, ofreciendo a los actores de amenazas una vía alternativa para mantener la persistencia a largo plazo. 

    «EvilTokens combinaba el compromiso de cuentas, el análisis de buzones de correo, la selección de objetivos y la preparación para el fraude en un único servicio», han destacado desde Microsoft. «Funcionalidades que antes requerían experiencia en ataques de identidad, sistemas en la nube, ingeniería social y fraude financiero ahora estaban disponibles a través de una interfaz lista para usar». 

    La herramienta se materializaba mediante tres productos diferentes, con precios que oscilaban entre los 600 y los 1.500 dólares. 

    Los ataques que usaban EvilTokens giraban en torno al envío de emails que usaban 44 temas distintos, incluyendo facturas y solicitudes de propuestas (RFP), o archivos compartidos. Estos mensajes contienen URL maliciosas, archivos PDF adjuntos y archivos HTML para activar la cadena de infección, según recoge The Hacker News. 

    La intervención de la compañía de las ventanas ha sido autorizada por el Tribunal de Distrito de EE.UU. para el Distrito Este de Virginia y ha contado con la participación de Health-ISAC, junto con Cloudflare , Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation y TRM Labs.