Autor: admin

  • Alerta por ciberataques a hoteles: las recientes campañas de phishing apuntan directamente a los empleados

    Alerta por ciberataques a hoteles: las recientes campañas de phishing apuntan directamente a los empleados

    Investigadores de la compañía de ciberseguridad Bitdefender han detectado dos campañas de phishing dirigidas tanto a hoteles como a otro tipo de alojamientos turísticos, en las que en vez de intentar estafar a los viajeros se ataca directamente a los establecimientos.
    Este hallazgo significa que las amenazas centradas en el sector hotelero han cambiado de rumbo. En el pasado, ya se habían documentado estafas por WhatsApp que suplantaban la identidad de hoteles para engañar a los huéspedes.

    Ahora, estas nuevas acciones se enfocan en el personal del hotel, empleando como señuelo el contenido habitual de la bandeja de entrada de reservas: problemas, cancelaciones, solicitudes de facturas, preguntas sobre necesidades especiales o peticiones de medidas de accesibilidad para personas mayores.

    Suplantación de identidad

    En la primera campaña identificada en esta investigación, se suplanta la identidad de un cliente que afirma no poder completar una reserva online. En el mensaje se incluye un enlace que lleva al personal del hotel a un sitio web malicioso con la excusa de revisar documentos de pago o de identidad del cliente.

    La segunda suplanta las notificaciones de Booking.com para engañar a los empleados del hotel y conseguir que ejecuten un comando malicioso en sus propios equipos. Más concretamente, la comunicación que se recibe en el hotel contiene un enlace que da acceso a una página de verificación falsificada de Booking.com y a un Captcha falso que indica al personal que pulse Windows + R, pegue el contenido y pulse Intro, ejecutando un comando de PowerShell que descarga malware. Esta técnica, empleada para la distribución de programas de robo de datos y troyanos, es conocida como ClickFix.

    El personal, en el centro de la diana

    Los expertos de Bitdefender sostienen que la relevancia de la campaña de Booking.com consiste en que no se explota ninguna vulnerabilidad de software, sino que consigue que sea el empleado del hotel el que ejecute el malware. De esta manera, el punto débil se sitúa en el personal, no en el software, lo que supone que la aplicación de parches no soluciona el problema.

    Estos ataques se han dirigido, principalmente, a hoteles de Suiza, Reino Unido, Vietnam, Italia, Irlanda y Estados Unidos. En estos momentos aún no se ha confirmado la autoría de ninguna de estas dos campañas.

  • Un ciberataque paraliza parte de las operaciones de Boston Scientific y afecta al envío de dispositivos médicos

    Un ciberataque paraliza parte de las operaciones de Boston Scientific y afecta al envío de dispositivos médicos

    Boston Scientific, uno de los principales fabricantes mundiales de dispositivos médicos, ha sufrido un ataque informático que ha provocado una interrupción de sus operaciones a escala global y ha afectado especialmente a los sistemas utilizados para procesar y enviar pedidos a clientes.
    La compañía detectó la intrusión este martes 25 y comunicó al día siguiente a la Comisión de Bolsa y Valores de Estados Unidos (SEC) que el incidente había ocasionado una caída de red y limitado el acceso a determinados sistemas informáticos y aplicaciones empresariales. 

    Tras ser consciente del acceso no autorizado, la empresa estadounidense puso en marcha sus protocolos de respuesta ante incidentes de ciberseguridad y recurrió a especialistas externos para investigar lo ocurrido, contener la amenaza y contribuir a la recuperación de los sistemas afectados.

    Boston Scientific, que produce dispositivos como marcapasos, stents y otros equipamientos empleados en distintas especialidades médicas, todavía no ha determinado el alcance completo del incidente ni su impacto financiero. La compañía tampoco ha establecido una fecha para la recuperación completa de sus sistemas.

    Esto convierte el incidente en un problema potencial para la cadena de suministro sanitaria. La firma comercializa dispositivos que pueden ser necesarios para procedimientos médicos y quirúrgicos, por lo que una interrupción prolongada de sus sistemas de pedidos y logística podría terminar provocando retrasos en los centros sanitarios que dependen de sus productos.

    “El incidente ha provocado, y se prevé que siga provocando, interrupciones y limitaciones en el acceso a ciertos sistemas de información y aplicaciones comerciales de la compañía que dan soporte a aspectos de sus operaciones, incluida la capacidad de procesar y enviar los pedidos de los clientes”, reza el documento presentado ante la SEC por Boston Scientific.

    La compañía registró unas ventas netas de 5.400 millones de dólares durante el segundo trimestre, lo que da una idea de la dimensión de sus operaciones y de la cantidad de pedidos que pasan por sus sistemas.

    La investigación continúa abierta y el fabricante de dispositivos médicos todavía no ha aclarado cómo los cibermalos lograron acceder a su infraestructura. Tampoco ha confirmado si se produjo una extracción de información, qué cantidad de sistemas resultaron comprometidos o si se llegó a cifrar información.

    ¿Está Irán detrás del ataque?

    En las últimas horas han circulado informaciones y publicaciones en redes sociales que apuntan a posibles actores vinculados con Irán, en particular al grupo conocido como Handala. 

    Sin embargo, estas afirmaciones no han sido confirmadas por Boston Scientific ni constituyen por ahora una atribución independiente y concluyente del ataque.

    En marzo, el también fabricante estadounidense de tecnología médica Stryker sufrió un ataque que provocó una importante interrupción de sus sistemas. Handala reivindicó aquella operación y los investigadores vincularon el incidente con un actor iraní. El ataque tuvo consecuencias sobre las operaciones de Stryker y llegó a afectar indirectamente a hospitales y centros sanitarios.

  • Los datos de más de 40.000 clientes de la energética Yaluz, a la venta en la dark web

    Los datos de más de 40.000 clientes de la energética Yaluz, a la venta en la dark web

    Un actor de amenazas de nuevo cuño que se hace llamar LokiLeads asegura tener en su poder datos personales de más de 41.300 clientes de la empresa de energía Yaluz, enfocada en ofrecer servicios de «energía, gestión y eficiencia energética» a pymes.
    El pirata informático presume de haberse hecho con nombres y nombres comerciales, direcciones de email, números de teléfono, fechas de nacimiento, direcciones y códigos postales, identificadores de suministro CUPS, tarifas y datos de consumo, energía contratada, información del distribuidor, fechas de activación y cancelación y datos de gestión de cuentas y servicios. 

    Para demostrar que no va de farol, el ciberdelincuente comparte una muestra que incluye un millar de registros a través de Telegram, para los posibles interesados en comprar esta base de datos. 

    Por el momento no existen fuentes independientes que hayan confirmado que se trata de una brecha de seguridad real y reciente y que el conjunto de los datos pertenece a la compañía energética. 

    Lo cierto es que LokiLeads creó su cuenta en el foro de la dark web este mismo mes de agosto y no cuenta con una reputación establecida. 

    No obstante, si la filtración acaba resultando auténtica puede conllevar muchos riesgos para los afectados. La combinación de identidad, contacto, dirección e información detallada de la cuenta de energía abriría las puertas a campañas de phising dirigido, suplantación de identidad de la empresa, ataques de ingeniería social e intentos de control de cuentas. 

    Desde Escudo Digital hemos tratado de ponernos en contacto con la firma para conocer su versión sobre esta información y saber qué medidas ha tomado en el caso de tratarse de un incidente auténtico. Actualizaremos la noticia si recibimos respuesta. 

    La estructura tras Yaluz

    Yaluz es la marca de Energía Libre Comercializadora (ENERLI), una comercializadora de electricidad y gas cuyo origen societario se remonta al 12 de mayo de 2015, cuando fue dada de alta por la CNMC. Está orientada principalmente a pymes y autónomos y en 2021 aseguraba contar con más de 40.000 clientes en España y Portugal, aunque no hemos podido encontrar una cifra pública más reciente que permita confirmar su volumen actual.

    Un cambio relevante se produjo en 2025, cuando Repsol adquirió el control de ODF Energía, grupo del que depende ENERLI. Yaluz continúa operando con su propia marca y dispone de servicios online como una oficina virtual para clientes.

    «Estamos comprometidos con la seguridad de los datos personales. Tomamos las medidas de seguridad adecuadas para limitar el abuso y el acceso no autorizado a los datos personales. Esto asegura que sólo las personas necesarias tengan acceso a sus datos, que el acceso a los datos esté protegido y que nuestras medidas de seguridad sean revisadas regularmente», recogen en la declaración de privacidad de su página web.

  • Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España

    Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España

    El mercado de los grupos de ransomware está en constante evolución, con nuevas operaciones que surgen cada cierto tiempo y otras que pasan a mejor vida gracias a la intervención de las fuerzas del orden. 
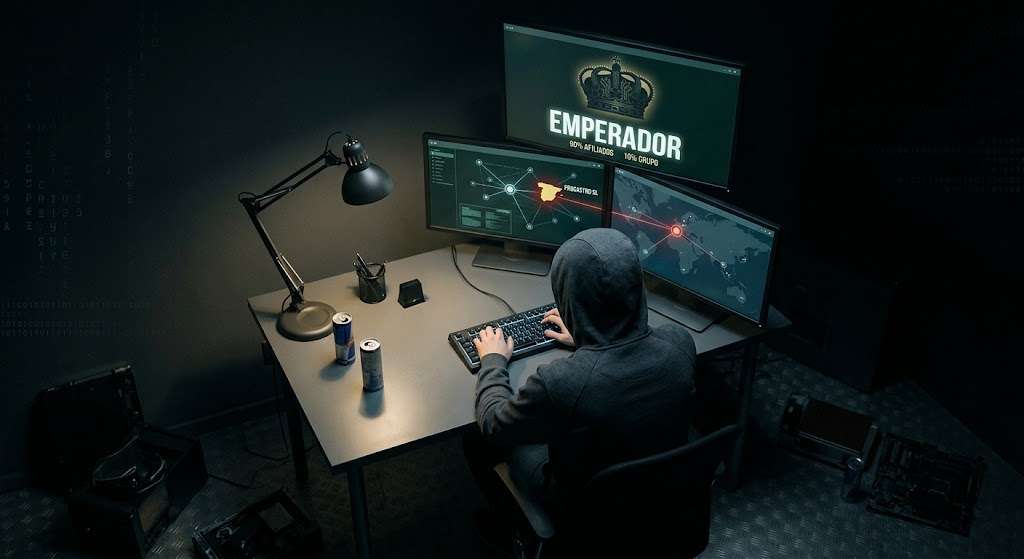
    La última banda que se ha estrenado en el terreno de la extorsión es Emperador, la cual se ha empezado a dejar ver este mes de agosto, según el perfil del actor de amenazas que ha trazado la firma de ciberseguridad Devil Group. 

    Se trata de un colectivo que funciona bajo el modelo de ransomware as a service, ofreciendo su software malicioso a afiliados y quedándose con un porcentaje. Sin embargo, su diferencia respecto a otros pre-existentes son sus tarifas competitivas. 

    Y es que Emperador solo se lleva un 10% de las ganancias por el rescate y demás, otorgando hasta el 90% de los beneficios económicos a sus afiliados.

    Como es común entre los grupos de extorsión, este adversario opera robando información corporativa confidencial antes de cifrar los sistemas. Si la víctima se niega a pagar, amenazan con publicar los archivos en su portal de filtraciones de la dark web.

    Emperador usa un algoritmo simétrico basado en ChaCha20 para encriptar los datos comprometidos. 

    Además, operan un sitio de soporte en la red TOR y usan plataformas de mensajería segura como Tox y Session para la negociaciones de los rescates. 

    De Vietnam a España

    Aunque el grupo comenzó mostrando un enfoque particular en entidades gubernamentales locales del sudeste asiático, sus víctimas se han expandido rápidamente a nivel global, afectando a múltiples sectores.

    De hecho, la banda ya ha tenido un objetivo en España. Se trata de la compañía distribuidora de frutas Frucastro. 

    Para intentar mantener un perfil bajo ante el FBI o la Interpol, el grupo ha establecido una política de no atacar hospitales ni infraestructuras críticas cuya caída pueda poner vidas humanas en peligro directo o causar muertes. Prefieren centrarse en la extorsión puramente financiera a gobiernos locales, empresas tecnológicas y agrícolas.

    Por ahora, la banda no se ha vinculado oficialmente con ningún Gobierno, pero sus reglas operativas internas revelan una suerte asociación geográfica con Europa del Este y Rusia. 

    Así, el actor de amenazas prohíbe estrictamente a sus afiliados atacar a miembros de de la Comunidad de Estados Independientes (CEI) y sus aliados cercanos. Su lista de países intocables incluye Rusia, Bielorrusia y Ucrania, Kazajistán, Uzbekistán, Kirguistán, Tayikistán, Turkmenistán, Armenia, Azerbaiyán, Georgia, Moldavia y Emiratos Árabes Unidos.

  • El fraude de la nómina se renueva: así funciona el último troyano bancario

    El fraude de la nómina se renueva: así funciona el último troyano bancario

    Final de mes es el momento aprovechado por los cibermalos para renovar sus campañas específicas de phishing dirigidas a los trabajadores. Investigadores de la compañía de ciberseguridad ESET han identificado una nueva oleada de correos electrónicos que emulan al departamento de Recursos Humanos y emplean como gancho la revisión de la nómina mensual para distribuir malware especializado en el robo de credenciales bancarias. Los expertos señalan que se está reutilizando una temática ya conocida, pero con modificaciones en la infraestructura usada para así evitar los sistemas de detección.
    Diseño para robar credenciales

    Los mensajes presentan una apariencia similar a la de campañas anteriores: en ellos se informa al usuario de que tiene disponible su nómina correspondiente al último mes y se le invita a pulsar sobre un enlace para revisarla. Pero, en lugar de acceder a un documento legítimo, la víctima es redirigida a una página fraudulenta desde la que se descarga un archivo comprimido aparentemente inofensivo.

    El análisis realizado por ESET revela que esta campaña introduce algunos cambios respecto a las detectadas en meses anteriores. Los ciberdelincuentes están utilizando nuevas direcciones bajo el dominio secureserver[.]net, en vez de la infraestructura empleada previamente, para redirigir a las víctimas hacia una web fraudulenta donde se ofrece la descarga del supuesto documento.

    Posible participación de cibercriminales brasileños

    Cuando se descarga el archivo, el usuario encuentra varios ficheros, entre ellos instaladores legítimos de software y archivos HTA cuyo nombre incita a pensar que contienen la nómina. Sin embargo, en realidad, estos archivos ejecutan código malicioso que muestra una falsa actualización de seguridad mientras instala en segundo plano un troyano bancario ‘adiestrado’ para robar credenciales, sobre todo las vinculadas con servicios financieros.

    Los expertos también han localizado comentarios en portugués tanto en la página de descarga como en el código malicioso, detalle que sugiere la posible participación de grupos de ciberdelincuentes brasileños, conocidos por este tipo de ataques en España y Latinoamérica. El análisis también revela similitudes con variantes de troyanos bancarios como Grandoreiro.

    Extremar la precaución

    Los investigadores señalan que esta campaña adapta una técnica que lleva meses observándose y que seguirá utilizándose mientras continúe siendo efectiva. Para afrontar el peligro, recomiendan extremar la precaución ante correos relacionados con la nómina o documentos laborales y disponer con una solución de seguridad capaz de detectar estas amenazas antes de que alcancen el buzón de entrada.

  • Piratean la cuenta de X del fabricante de chips Cerebras

    Piratean la cuenta de X del fabricante de chips Cerebras

    El fabricante de chips de inteligencia artificial Cerebras Systems se ha visto afectado por una estafa de criptomonedas. 

    Piratas informáticos lograron hackear su cuenta de X y simularon el lanzamiento fraudulento de un criptoactivo falso que operaría bajo el nombre de la compañía.La criptomoneda, que operaba con el token $CEREBRAS, levantó sospechas inmediatamente por parte de los rastreadores de la industria, quienes señalaron que podría ser algún tipo de tirón de timo.

    Tanto el personal de la empresa como su director de marketing de producto, James Wang, y el CEO Andrew Feldman, se apresuraron rápidamente a desmentir la noticia.

    «La cuenta oficial de Cerebras Systems X ha sido tomada por partes no autorizadas para promover un esquema fraudulento de criptomonedas», ha señalado un portavoz al medio Tom’s Hardware. 

    Aunque los posts publicados mientras la cuenta estaba comprometida parecen haber sido eliminados, la dirección de contacto emitida parece haber coincidido con la moneda falsa inicial detectada por los observadores, lo que sugiere que el lanzamiento y el hackeo están vinculados.

    «Cerebras no ha lanzado ni lo hará ninguna criptomoneda o token. Estamos trabajando para recuperar el control de la cuenta. Manténganse alerta y protéjanse de las estafas», añadía. 

    En las últimas horas el fabricante ha logrado recuperar el control de su perfil de X y no se ha vuelto a registrar ninguna actividad sospechosa en el mismo. 

    Un nuevo estándar

    Cerebras cotiza  en bolsa desde hace unos meses. En noviembre la compañía mostró las altas capacidades de su procesador CS3, ejecutando el modelo Llama-3.1 con 405.000 millones de parámetros, generando 970 tokens por segundo. 

    La SRAM ultra rápida integrada en el chip, ofrece hasta 7.000 veces más ancho de banda que la memoria HBM de las GPUs Nvidia H100.

  • Melilla, golpeada por un ataque de ransomware que ha colapsado su red digital

    Melilla, golpeada por un ataque de ransomware que ha colapsado su red digital

    La Ciudad Autónoma de Melilla sufrió el pasado fin de semana un ciberataque que afectó a la mayoría de sistemas informáticos, motivo por el que el CNI está prestando apoyo para recuperar los datos secuestrados.

    Fuentes de la investigación consultadas por Europa Press han indicado que el ciberataque se generó por un ransomware o secuestro de datos, que es como se conoce a este tipo de programas dañinos que restringen el acceso a partes del sistema operativo infectado y, a cambio, pide un rescate para poder recuperar el sistema.

    Melilla anunció el pasado mes de octubre que había firmado un convenio con un coste de 1,2 millones de euros con el Centro Nacional de Inteligencia (CNI) entre los años 2024 a 2028 para mejorar su ciberseguridad en prevención de ataques informáticos que habían sufrido en los últimos tiempos.

    El documento firmado lleva por título «Convenio de colaboración en materia de ciberseguridad entre el Centro Criptológico Nacional del CNI y la Ciudad Autónoma de Melilla».

    Las fuentes consultadas han especificado que la ciudad española norteafricana ha aportado la mitad del dinero comprometido para crear un centro de operaciones que ayuda a prevenir y reaccionar ante ciberataques.

  • Los alumnos de The Core, finalistas en los Premios Fugaz con el cortometraje ‘Deadline’

    Los alumnos de The Core, finalistas en los Premios Fugaz con el cortometraje ‘Deadline’

    The Core, escuela de audiovisuales perteneciente a la red de educación superior de Planeta Formación y Universidades, participó como finalista en la novena edición de los Premios Fugaz en la categoría ‘Mejor cortometraje de escuela’ con Deadline, un thriller dirigido por Miguel Márquez, alumno del Máster en Dirección de Cine de The Core, y desarrollado en colaboración de otros estudiantes de la escuela.

    El cortometraje, que explora las decisiones cruciales a contrarreloj y las consecuencias que se desencadenan a partir de ellas, ha contado con la participación de alumnos de los másteres en Dirección de Cine, Dirección de Fotografía, Dirección de Arte y Postproducción de Sonido de The Core.Mercedes Agüero, decana de The Core, ha afirmado que «estar entre los finalistas en un certamen tan relevante es ya un enorme logro para nuestros estudiantes. Es una muestra de su talento y de la calidad de los proyectos que desarrollamos en The Core. Este reconocimiento nos anima a seguir impulsando el aprendizaje desde la práctica y el trabajo en equipo, dos pilares fundamentales que caracterizan la formación en nuestra escuela«.

    El centro señaló que formar parte de los trabajos destacados en la categoría ‘Mejor cortometraje de escuela’, que se estrena este año en los Premios Fugaz con el objetivo de reconocer el talento emergente y visibilizar a los nuevos creadores que se están formando en escuelas especializadas, reafirma el papel de The Core como plataforma de impulso de las nuevas generaciones del sector audiovisual.

    Los Premios Fugaz reconocen cada año los trabajos más destacados del cortometraje nacional. Con un total de 19 categorías, estos galardones se caracterizan por ser votados por los propios profesionales del sector. Más de 1.500 integrantes de la Comisión CortoEspaña, compuesta por creadores, técnicos y especialistas con una trayectoria consolidada en la industria, han participado en el proceso de selección de los premiados.

  • La reducción de la superficie de ataque y las amenazas de la IA, principales preocupaciones de los profesionales de la ciberseguridad

    La reducción de la superficie de ataque y las amenazas de la IA, principales preocupaciones de los profesionales de la ciberseguridad

    El informe anual 2025 Cybersecurity Assessment Report, elaborado por la compañía de ciberseguridad Bitfender, recoge las preocupaciones, desafíos y percepciones sobre las amenazas para sus organizaciones de más de 1.200 profesionales, directores de TI y directores de seguridad de la información (CISO), que trabajan en empresas con 500 o más empleados en zonas geográficas de todo el mundo, como Francia, Alemania, Italia, Singapur, Reino Unido y Estados Unidos.

    Principales conclusiones del informe

    • Más de la mitad de los encuestados han recibido presiones para guardar silencio sobre las brechas de seguridad. Un 57,6% de los profesionales de TI y seguridad encuestados afirman haber recibido instrucciones para mantener la confidencialidad sobre las brechas de seguridad sufridas, incluso cuando consideraban que era necesario informar a las autoridades. Esto representa un aumento del 38% en comparación con 2023. A nivel regional, Singapur registró la tasa más alta (75,7 %), seguido de EE.UU. (73,8 %), el Reino Unido (58,1 %), Italia (52,8 %), Alemania (48,4 %) y Francia (35,4 %).
    • Reducir la superficie de ataque es una prioridad absoluta. Un 67,7% de los profesionales destaca la importancia de reducir la superficie de ataque desactivando herramientas o aplicaciones innecesarias. EE.UU. (75%) y Singapur (71%) lideran esta tendencia, seguidos de Italia (69%), y Alemania y el Reino Unido (ambos 64%). Una investigación de Bitdefender muestra que el 84% de los ataques más importantes involucran ahora herramientas legítimas ya presentes en el entorno (es decir, tácticas de Living Off-the-Land o LOTL). Al preguntar qué superficies corren mayor riesgo, la infraestructura y los servicios cloud encabezan la lista (21,4%), seguidas por la infraestructura de red (18,6%) y los endpoints/dispositivos de usuario (16,8%).
    • La confianza de los líderes supera la realidad. Mientras que el 45% de los altos directivos afirma tener mucha confianza en la preparación de su organización para afrontar las posibles ciberamenazas, solo el 19% de los cargos intermedios coincide. Esta discrepancia se extiende a las prioridades: el 41% de los ejecutivos de más nivel cita la adopción de herramientas de IA como su principal prioridad, mientras que el 35% de los mandos intermedios prioriza el fortalecimiento de la seguridad en la nube y la gestión de identidades, lo que pone de manifiesto una creciente brecha entre la visión estratégica y las necesidades operativas.
    • Más del 67% percibe un aumento de los ciberataques impulsados ​​por IA. El 67% de los encuestados estima que los ataques impulsados ​​por IA han aumentado, con mayor preocupación en Francia (73,5%), EE.UU. (71%) y Singapur (70%). Cabe destacar que el 20,3% considera el malware impulsado por IA un riesgo extremadamente significativo, con una preocupación que asciende al 25% entre la alta dirección, en comparación con tan solo el 15% de los mandos intermedios. Las investigaciones del sector siguen encontrando poca evidencia de malware sofisticado creado íntegramente por IA. Más bien, los cibermalos utilizan herramientas de IA como chatbots para refinar o solucionar problemas de código malicioso.
    • Las amenazas generadas por IA encabezan la lista de preocupaciones. Al cuestionar qué amenazas son las más preocupantes para su organización, el 51% citó las generadas por IA (por ejemplo, deepfakes, malware automatizado o código malicioso), seguidas de cerca por el phishing/ingeniería social (44,7%), las vulnerabilidades de software y los ataques de día cero (37%) y el ransomware (35%). Además, el 51% de los encuestados considera la ingeniería social mejorada por IA una preocupación bastante o extremadamente significativa, y el 63,3% piensa que su organización ha sufrido un ataque con algún elemento de IA en los últimos 12 meses.
    • La complejidad de las soluciones de seguridad es un desafío creciente. El 31% de los encuestados menciona la complejidad de las herramientas como su mayor desafío con respecto a sus soluciones de seguridad actuales. Le siguen de cerca la extensión de la protección a todos los entornos (29%) y la escasez de habilidades internas (28%). En Alemania (41%) la mayor dificultad es la complejidad, mientras que en Singapur (39%) la mayor preocupación es la falta de expertise a nivel interno. Además, uno de cada cuatro (25%) señala la gestión del cumplimiento normativo como su mayor desafío con respecto a las soluciones de seguridad.
    • La falta de habilidades en ciberseguridad y el agotamiento de los empleados están empeorando. El 49% de los encuestados afirma que la falta de habilidades dentro de su organización ha empeorado en los últimos 12 meses, con el porcentaje más alto en EE.UU., con un 63,5% (14 puntos por encima de la media), seguido de Singapur (59%) y Alemania (51%). Esto se vincula con las preguntas sobre satisfacción laboral, donde el 49% de los encuestados coincide en que experimenta agotamiento debido a la continua necesidad de monitorizar y responder a las ciberamenazas en constante evolución. Un 50% de los profesionales de EE.UU. y Singapur planea buscar un nuevo empleo durante el próximo año. Irónicamente, el 95% de los altos directivos cree que su organización está gestionando el riesgo de forma eficaz, lo que revela una mayor desconexión con los equipos de ciberseguridad de primera línea.
  • La semana en ciberataques del 20 al 26 de junio

    La semana en ciberataques del 20 al 26 de junio

    El panorama de la ciberseguridad sigue siendo cada vez más complejo. Durante los últimos dias, se han registrado incidentes significativos a nivel global que confirman la creciente sofisticación de los actores de amenazas y el alcance de sus objetivos. Los ciberataques no solo comprometen datos, sino que también afectan a servicios críticos en sectores clave como el gobierno, la industria y las finanzas.
    Los grupos de cibercriminales más activos

    Según los datos analizados, el actor más activo durante esta semana ha sido NoName057(16), con un total de 63 ciberataques atribuidos. Este grupo encabeza el ranking de actividad con una clara ventaja respecto a otros actores como Keymous+ (40 ataques) y Mysterious Team Bangladesh (27 ataques). Otros colectivos como Qilin y Server Killers también figuran entre los más presentes, con 17 y 14 incidentes respectivamente.

    Este tipo de actores suelen estar bien organizados y operan con objetivos específicos, como desestabilizar instituciones o robar información sensible para venderla en mercados clandestinos.

    Y ojo, la elevada actividad de NoName057(16) durante estos días sugiere una campaña coordinada, posiblemente con motivaciones políticas o económicas.

    Sectores más afectados por los ciberataques

    En cuanto a los objetivos principales, el sector gubernamental, militar y policial ha sido el más afectado, acumulando 64 incidentes en solo una semana. Este dato representa el 21.7% de los ciberataques registrados. Le sigue el ámbito financiero y de seguros, con 38 ataques, y el de transporte y almacenamiento, con 29.

    Otros sectores con una actividad destacada han sido el manufacturero (24 incidentes) y el de organizaciones varias, como ONGs o entidades educativas, con 19 casos. Este patrón confirma que los ciberataques están lejos de ser aleatorios, ya que los actores de amenazas priorizan sectores con información crítica o con infraestructuras esenciales.

    Los atacantes buscan interrumpir operaciones, chantajear con filtración de datos o explotar vulnerabilidades que puedan brindarles acceso prolongado a los sistemas internos.

    Países más atacados

    A nivel geográfico, Israel ha sido el país más golpeado por los ciberataques esta semana, registrando un total de 80 incidentes. Esta cifra supone el 27.1% del total global y lo sitúa claramente por delante de otras naciones. Estados Unidos ha sufrido 57 ataques, lo que lo posiciona como el segundo país más afectado.

    Japón (23 incidentes), Jordania (16) y Ucrania (12) completan el top cinco. Este patrón geográfico indica que los grupos de amenazas no se limitan a áreas específicas, sino que siguen una lógica estratégica que combina oportunidades técnicas con intereses ideológicos o geopolíticos.

    La amplia dispersión de los incidentes también evidencia que ningún país está exento de ser objetivo, sin importar su nivel de desarrollo tecnológico.

    Víctimas con mayor impacto durante la semana

    Además de los datos agregados, el análisis incluye también las víctimas con mayor impacto según un índice específico (ESIX©). La plataforma de intercambio de criptomonedas Nobitex encabeza este listado con un nivel de impacto de 7.96, seguida por la emisora estatal iraní IRIB (7.19). También figuran entre los casos más graves el sistema de información sanitaria nacional de Tonga (6.57), la red hospitalaria italiana Asp Palermo (6.36) y la empresa de servicios en la nube Coreix Cloud Services Limited (6.36).

    La exposición de datos personales, historiales médicos o credenciales de acceso puede poner en grave riesgo a usuarios, clientes y ciudadanos.

    La información presentada proviene del informe semanal realizado por hackmanac, cuya base de datos se nutre tanto de fuentes del Clear Web como de la Dark Web.

    Lo hemos ido contando en Escudo Digital

    En los últimos días hemos ido publicando en esta página distintas informaciones relacionadas con delitos digitales, operaciones policiales que ahora recapitulamos brevemente:

    Otras noticias destacadas

    Soluciones tecnológicas, nuevas herramientas, consejos y alertas en ciberseguridad. La semana nos deja, además, otras interesantes noticias de especial relevancia para nuestros lectores que hemos ido recibiendo de las principales empresas de ciberseguridad. Estas son algunas de las más importantes.

    Amatera Stealer, el malware como servicio renovado con evasión mejorada y mayor sofisticación

    Amatera Stealer es una nueva y sofisticada variante del malware ACR Stealer, analizada por la empresa de ciberseguridad Proofpoint. Se distribuye como malware como servicio (MaaS), con suscripciones desde 199 hasta 1.499 dólares, facilitando su acceso a ciberdelincuentes.

    Esta herramienta se centra en robar datos de navegadores, carteras cripto, formularios y archivos del disco, y puede ejecutar cargas secundarias. Su distribución se ha detectado a través de ClearFake, una campaña que compromete sitios legítimos con scripts maliciosos. Amatera utiliza técnicas avanzadas de evasión, como ingeniería social, ofuscación y defensas contra análisis automatizados.

    Tras la desaparición de Lumma Stealer, ha ganado popularidad entre los atacantes. Proofpoint alerta sobre su evolución activa y recomienda a las organizaciones reforzar sus defensas, educar a los usuarios sobre engaños comunes y limitar la ejecución de scripts no autorizados, ya que los info-stealers siguen siendo una amenaza clave en el ecosistema de la ciberdelincuencia.

    Las rebajas de verano disparan los intentos de estafa online

    El auge del comercio electrónico durante las rebajas de verano ha venido acompañado de un incremento en los fraudes digitales.

    ESET alerta de que los ciberdelincuentes aprovechan esta época de gran actividad para lanzar campañas de phishing, suplantación de identidad y tiendas falsas, usando inteligencia artificial generativa para hacerlas más creíbles. La urgencia con la que muchos usuarios actúan ante las ofertas favorece la eficacia de estos engaños.

    Las amenazas más comunes incluyen páginas web que imitan a marcas conocidas, como compañías de mensajería o aerolíneas, y perfiles falsos en redes sociales o marketplaces, donde los productos nunca llegan o no se corresponden con lo anunciado.

    ESET recomienda extremar las precauciones, evitando enlaces sospechosos, usando tarjetas virtuales y verificando la autenticidad de las webs y vendedores. El aumento del 12,8 % en la facturación online en el segundo semestre de 2024 evidencia el atractivo de estas fechas, pero también la necesidad de actuar con cautela.

    Ciberansiedad en verano: el FOMO dispara los riesgos digitales entre menores

    Durante el verano, el uso intensivo de redes sociales entre adolescentes aumenta, lo que también incrementa el riesgo de sufrir FOMO (miedo a quedarse fuera). ESET advierte que esta sensación de exclusión puede afectar la salud emocional y digital de los jóvenes, intensificándose por la imagen idealizada de la vida ajena que muestran las redes.

    Un estudio realizado por UNIR, en colaboración con otras universidades, revela que más del 90 % de adolescentes españoles usa redes sociales y todos tienen móvil propio, lo que evidencia una hiperconectividad temprana.

    El FOMO está ligado al uso compulsivo de internet, la nomofobia y mayor exposición a riesgos como el ciberacoso, phishing o grooming. Las chicas y los mayores de 13 años resultan especialmente vulnerables. ESET recomienda a las familias acompañar a los menores desde la educación digital, fomentar actividades offline, y establecer acuerdos sobre el uso de dispositivos para promover un entorno digital más saludable y equilibrado.

    El 68% de los ciberataques se distribuyen por correo electrónico

    Check Point Software ha presentado PDFguard, una solución basada en inteligencia artificial diseñada para combatir el creciente uso de archivos PDF maliciosos en ciberataques.

    Este motor ha demostrado detectar un 25 % más de amenazas que sus versiones anteriores, muchas de ellas desconocidas hasta ahora.

    En 2024, el 68 % de los ciberataques se distribuyeron por correo electrónico y el 22 % de estos incluían PDFs, aprovechando su aparente seguridad para ocultar enlaces o scripts maliciosos. PDFguard analiza los documentos con un enfoque multinivel que combina procesamiento de lenguaje natural, análisis estructural, detección de URLs y sandboxing.

    En un caso reciente, logró frenar una campaña que usaba un PDF para propagar el troyano Remcos. Además de bloquear la amenaza, la herramienta genera informes detallados con análisis forense, tácticas MITRE ATT&CK y evidencias visuales.

    Según Check Point, PDFguard representa un gran avance en la protección frente a amenazas sofisticadas ocultas en archivos PDF comunes.

    La mitad de las empresas españolas atacadas por ransomware se recuperan en una semana

    Según el informe anual El Estado del Ransomware 2025 de Sophos, las organizaciones españolas han mejorado notablemente su capacidad de respuesta ante ataques de ransomware.

    El 49 % de las empresas afectadas se recuperaron en una semana, frente al 27 % del año anterior, y el coste medio de recuperación se redujo un 66 %, situándose en 1,15 millones de dólares.

    Aunque la explotación de vulnerabilidades sigue siendo la principal vía de ataque, los incidentes con cifrado de datos bajaron del 89 % al 47 %. El 36 % de las organizaciones pagaron rescates, pero más del 70 % usaron copias de seguridad para restaurar los datos.

    Las demandas de rescate también cayeron significativamente. A pesar de los avances, persiste la necesidad de reforzar la seguridad mediante soluciones gestionadas y estrategias proactivas.

    Sophos recomienda enfocarse en prevención, protección, detección y preparación, destacando el valor de los servicios MDR y la formación continua del personal para reducir riesgos y tiempos de recuperación.