Autor: admin

  • Cómo salvar el móvil de un hackeo en vacaciones

    Cómo salvar el móvil de un hackeo en vacaciones

    Las vacaciones estivales implican relajación, descanso, desplazamientos y desconexión. Esa es la teoría de un periodo donde el móvil continúa siendo el protagonista de nuestros días: fotos, mapas, redes sociales, reservas, pagos… Por estadística, mayor uso del dispositivo más riesgo de quedar expuesto a peligros. Entre las amenazas más destacadas se encuentran el secuestro o el acceso remoto no autorizado. El gran problema de esta situación es que podemos no haberla advertido hasta que ya sea demasiado tarde.
    Señales para ponerse en alerta

    No siempre existen señales evidentes, pero algunos indicios pueden revelar que el móvil ha sido intervenido por terceros:

    • La batería se agota con rapidez sin haber cambiado los hábitos de uso.
    • El dispositivo se calienta incluso cuando no está en funcionamiento.
    • Aparecen aplicaciones que no se han instalado manualmente.
    • Se reciben notificaciones de acceso desde ubicaciones desconocidas.
    • El navegador muestra ventanas emergentes, publicidad invasiva o redirecciones extrañas.

    Estos síntomas, sobre todo si se producen de manera simultánea, pueden indicar que el terminal ha sido comprometido. En este caso, una actuación rápida resulta clave.

    Cómo reaccionar ante la sospecha de hackeo del móvil

    Ante la sospecha de un posible acceso no autorizado, las recomendaciones de ESET son las siguientes (conviene aplicar de forma inmediata):

    Cortar la conexión a internet. Se deben desactivar los datos móviles y el Wi-Fi, lo que impide que el atacante siga interactuando con el dispositivo.

    Reiniciar el móvil en modo seguro. Así se evita que se ejecuten aplicaciones de terceros al encenderlo. En Android se accede desde el botón de apagado mientras que en iOS se recomienda utilizar el modo avión mientras se valoran los siguientes pasos.

    Cambiar todas las contraseñas desde otro dispositivo de confianza. Hay que comenzar por las más críticas: correo electrónico, redes sociales, banca online y servicios en la nube. Se debe revisar que la autenticación en dos pasos esté activada en todas las cuentas que lo permitan.

    Hacer una copia de seguridad de los archivos esenciales y restablecer el dispositivo a sus valores de fábrica. Se garantiza de esta manera la eliminación de cualquier aplicación maliciosa o configuración manipulada.

    Contactar con el operador móvil. El objetivo es que puede bloquear la tarjeta SIM o detectar actividad sospechosa. Si ha habido acceso a cuentas bancarias o uso fraudulento de datos personales, también se tiene que presentar una denuncia ante la Policía Nacional o Guardia Civil, lo que se puede hacer online en algunos casos.

    Precauciones si todavía no has tomado vacaciones

    Renunciar a las rutinas de comportamiento predispone a que los cibermalos se aprovechen espacialmente durante el verano. Se limita el riesgo si se mantienen las precauciones básicas:

    Activar el cifrado del dispositivo y mantener el sistema operativo actualizado.

    No conectarse a redes Wi-Fi públicas sin protección o sin usar una VPN.

    No instalar aplicaciones fuera de las tiendas oficiales.

    No pulsar sobre enlaces dudosos, aunque parezcan venir de contactos conocidos.
  • Los millenials españoles suspenden en ciberseguridad: el 66% no verifica la autenticidad sus conexiones

    Los millenials españoles suspenden en ciberseguridad: el 66% no verifica la autenticidad sus conexiones

    A la hora de navegar en Internet y utilizar redes sociales, la mayoría de los millennials consideran que son los que más conocimiento tienen en el entorno digital, sin embargo, su comportamiento revela problemas de seguridad, como que el 66% no verifica la autenticidad de sus conexiones online.
    Así se desprende del estudio «Conectando con la realidad. Los riesgos de la ‘arrogancia digital entre los millennials’», realizado por la empresa de ciberseguridad Kaspersky, en el que se ha revelado «una preocupante ingenuidad» en el comportamiento digital de los millennials, que confían en sus habilidades y en el entorno digital «sin tomar las medidas de seguridad adecuadas».

    En concreto, el 73% de los usuarios españoles con una edad comprendida entre los 29 y 44 años se consideran «el miembro con más conocimiento digital de su hogar». Sin embargo, el 66% también ha admitido que no llevan a cabo verificaciones de la autenticidad de sus conexiones, una medida básica para garantizar su seguridad online.

    Esto implica llevar a cabo acciones preventivas como búsquedas inversas de imágenes, cotejar perfiles y solicitar videollamadas para confirmar que una persona coincide con sus fotos.

    Y es que, a pesar de que el 37% de los encuestados españoles afirma haber tenido experiencias negativas en Internet debido a «una confianza mal depositada», un 45% de los millennials sigue confiando en la información que circula en sus comunidades digitales.

    A esto se le suma el propio comportamiento de los millennials en Internet, que promueve este entorno desconfiado. Tanto es así que el 14% de los encuestados ha utilizado en algún momento un nombre falso, creado un perfil ficticio o fingido deliberadamente ser otra persona en las redes sociales.

    «Esta estadística pone de manifiesto una tendencia preocupante: el engaño de los perfiles digitales no es solo una práctica de unos pocos usuarios deshonestos, sino que también es un comportamiento adoptado por millennials«, ha apuntado Kaspersky.

    En este marco, la compañía también ha recogido que, de entre aquellos usuarios que han afirmado haber sufrido experiencias negativas en Internet a causa de una excesiva confianza, el 70% ha señalado que ahora es menos probable que confíen y formen relaciones en la red.

    «Como principales administradores digitales en los hogares de todo el mundo, les corresponde a los propios millennials identificar y abordar la ingenuidad y confianza mal depositada de su generación», ha reflexionado al respecto el investigador y jefe de Seguridad de Kaspersky, Marc Rivero.

    Relaciones en persona o en la red

    Este tipo de comportamientos digitales también influyen en las relaciones que se mantienen online, ya que las redes sociales han transformado la forma en la que los usuarios se comunican, así como la forma en la que buscan apoyo emocional y validación.

    Tal y como recoge el citado estudio, la confianza de los millennials en sus entornos digitales hace que muchos usuarios tomen como natural compartir aspectos íntimos de su vida en Internet, a pesar de que priorizan los vínculos reales en lugar de las relaciones digitales.

    Concretamente, si bien un 49% de los encuestados se expone en redes sociales, a un 51% de los españoles en dicha franja de edad aún le resulta más fácil crear vínculos significativos en persona.

    Según Kaspersky se ha reflejado una «creciente brecha» en la forma en que los millennials comunican experiencias personales, ya que las redes «se han convertido en una herramienta dominante de validación y de apoyo emocional».

    Por ejemplo, en España, casi la mitad de los encuestados asegura que comparte actualizaciones importantes de su vida en redes sociales, como pueden ser las rupturas amorosas, los ascensos laborales o las mudanzas, incluso antes de informar en persona a sus familiares y amigos más cercanos.

    Frente a todo ello, más de la mitad de los millennials españoles (51%), destaca que les resulta más fácil desarrollar amistades y relaciones románticas «a través de las interacciones cara a cara».

    Esto se refleja en que las amistades fuera del mundo virtual siguen teniendo «un fuerte atractivo». Así, a nivel global, los millennials tienen una media de ocho relaciones cercanas online y alrededor de 12 en persona. En el caso de España, los usuarios mantienen de media unas 13 conexiones significativas online, en comparación las 10 relaciones presenciales.

    Por tanto, a pesar de todas las oportunidades que ofrecen las plataformas digitales para mantener el contacto y «obtener aprobación social inmediata», los vínculos en persona siguen manteniéndose esenciales.

    Confianza en compartir información sensible

    Además de todo ello, el estudio también ha resaltado que, en España, más de la mitad de los millennials (51%) se siente cómodo compartiendo información sensible o personal en Internet, lo que aumenta el riesgo de exposición a amenazas de Internet.

    Tal y como ha manifestado Rivero al respecto, compartir en exceso información personal puede hacer que los usuarios sean más vulnerables a cuestiones como el robo de identidad, ataques phishing o estafas de ingeniería social.

    Estos detalles personales compartidos van desde registros de ubicación a estados sentimentales o rutinas diarias, que «pueden ser explotados para estafas dirigidas o vigilancia no autorizada».

    Garantizar interacciones digitales seguras

    Con todo ello, para disfrutar de interacciones digitales seguras, Kaspersky ha recomendado verificar las identidades de las personas con las que se esté tratando online, corroborar la información y gestionar los datos personales limitando lo que se comparte.

    Asimismo, también ha detallado como relevante ser cauteloso con la geolocalización en redes sociales para evitar revelar patrones de movimiento, así como respetar los datos del resto de usuarios, utilizar contraseñas seguras y actualizar el software de sus dispositivos para evitar ciberataques.

  • Un conocido productor de vodka, afectado por un ataque de ransomware

    Un conocido productor de vodka, afectado por un ataque de ransomware

    Novabev Group, un conocido productor de vodka ruso, ha sido víctima de un ataque de ransomware.
    Según recoge The Record, más de 2.000 licorerías del grupo en Rusia permanecieron cerradas durante tres días a causa del incidente. 

    El sitio web y la aplicación móvil de Novabev también han experimendo problemas técnicos. 

    La compañía ha compartido que se niega a pagar el rescate exigido por los ciberdelincuentes y asegura que mantiene una «posición de principios de rechazar cualquier interacción con los ciberdelincuentes».

    El equipo de respuesta a incidentes del fabricante de bebidas alcohólicas ha trabajado arduamente para abordar la violación. 

    Además, para tratar de atajar el problema ha contado con expertos externos en ciberseguridad. El objetivo en todo momento ha sido evitar el movimiento lateral dentro del entorno comprometido. 

    Atacante fantasma

    NovaBev asegura que, según el análisis forense inicial, los datos personales de sus clientes no se han visto comprometidos. No obstante, la investigación sigue en curso. 

    Por ahora no se sabe quién o quiénes están detrás del ataque. Por el momento ningún grupo de ransomware conocido ha reivindicado la autoría. 

    «La ciberdelincuencia se está volviendo más agresiva. Aprenderemos de estos ataques y reforzaremos nuestras defensas para minimizar el riesgo de futuros ataques», señala la firma en un comunicado. 

    Además, la compañía de bebidas espirituosas ha pedido disculpas a sus clientes y socios por los inconvenientes causados y ha agradecido su «apoyo y comprensión». 

  • Más de 50 empresas y gobiernos comprometidos por la vulnerabilidad crítica en SharePoint

    Más de 50 empresas y gobiernos comprometidos por la vulnerabilidad crítica en SharePoint

    Microsoft ha confirmado la existencia de numerosos ciberataques activos que están explotando una vulnerabilidad crítica en versiones locales de SharePoint Server.

    Al menos 54 organizaciones, entre las que se encuentran entidades financieras, universidades y organismos gubernamentales, han resultado comprometidas, según la compañía de ciberseguridad Eye Security.

    Los ataques comenzaron alrededor del 18 de julio. La vulnerabilidad permite a los atacantes inyectar código malicioso con privilegios elevados, accediendo al sistema sin interacción del usuario y potencialmente tomando control total del servidor. Microsoft también ha revelado otra vulnerabilidad relacionada, CVE-2025-53771, que permite la suplantación de identidad.

    Las versiones afectadas incluyen Microsoft SharePoint Server 2019, Microsoft SharePoint Enterprise Server 2016, y Microsoft SharePoint Server Subscription Edition. Por otra parte, Microsoft ha confirmado que SharePoint Online en Microsoft 365 no está afectado. Los parches están disponibles o en proceso para estas versiones vulnerables. La compañía y expertos en ciberseguridad recomiendan aplicar los parches de seguridad más recientes y asegurar que AMSI esté activado en modo completo.

    La Agencia de Ciberseguridad de EE. UU. y el FBI están involucrados

    La Agencia de Ciberseguridad e Infraestructura de EE. UU. (CISA) ha incluido CVE-2025-53770 en su catálogo de Vulnerabilidades Conocidas y Explotadas y ha pedido a las agencias federales que apliquen los parches antes del 21 de julio. Además ha lanzado una guía de actuación para hacer frente a esta peligrosa vulnerabilidad. Actualmente, el FBI está colaborando con CISA, el Departamento de Defensa y diferentes socios privados para mitigar la amenaza. Aunque no se han publicado detalles sobre los atacantes, se presume que grupos avanzados de amenazas persistentes están detrás de la campaña.

    Michael Sikorski, CTO de Unit 42 en Palo Alto Networks, ha afirmado al respecto que los atacantes están eludiendo controles de identidad para obtener acceso con privilegios. Una vez dentro, exfiltran datos sensibles y despliegan puertas traseras persistentes. Sikorski advierte que aplicar parches no es suficiente para erradicar la amenaza y que la integración profunda de SharePoint con otros servicios de Microsoft representa un riesgo significativo.

    Recomendaciones desde Microsoft

    Desde Microsoft se recomienda:

    • Aplicar los parches de seguridad más recientes publicados en julio.
    • Asegurar que AMSI (Antimalware Scan Interface) esté activado en modo completo y acompañado de una solución antivirus robusta, como Microsoft Defender Antivirus.
    • Implementar Microsoft Defender for Endpoint, o soluciones equivalentes.
    • Rotar las claves ASP.NET del servidor SharePoint inmediatamente después del parcheo.
    • Reiniciar IIS en todos los servidores SharePoint tras la actualización.
    • Si no se puede habilitar AMSI, rotar igualmente las claves después de actualizar.
    • Desconectar los servidores SharePoint expuestos a Internet si no se puede aplicar el parche de forma inmediata.

    Es importante que las organizaciones actúen de inmediato aplicando todos los parches relevantes y rotando todo el material criptográfico. La situación es de alta severidad y máxima urgencia, y una respuesta a incidentes profesional es esencial para mitigar el riesgo de una intrusión generalizada.

  • Liberan el descifrador para los ransomware Phobos y 8base

    Liberan el descifrador para los ransomware Phobos y 8base

    La Agencia Nacional de Policía Japonesa (NPA) ha liberado una herramienta de desencriptado gratuita para las víctimas de las cepas de ransomware Phobos y 8Base.

    Este instrumento se ha puesto a disposición de las empresas y organizaciones gracias a una colaboración de las fuerzas del orden internacionales, incluyendo la Europol, el FBI y organismos policiales de EE.UU., Alemania, Corea del Sur, Francia y Tailandia. 

    El ransomware Phobos surgió en 2019 y es conocido por apuntar a empresas de pequeño y mediano tamaño, demandando pagos por rescates de ransomware de hasta 100.000 dólares. 

    Según las autoridades de EE.UU. los operadores y afiliados de Photos han extorsionado a más de un millar de víctimas en todo el mundo, obteniendo más de 16 millones de dólares de las mismas. 

    Por su parte, el grupo de ransomware 8Base emergió como una spin-off a mediados de 2023, aprovechando la infraestructura de Phobos, aunque desarrollando su propia variante. 

    Entre las víctimas ha habido servicios de salud pública, servicios de emergencia, sistemas educativos y fuerzas del orden. Algunas incluyen a contratistas del Departamento de Defensa y Energía de EE.UU. 

    El culmen de una larga operación policial

    A principios de año el FBI había eliminado elementos clave de la infraestructura del ransomware Phobos y detenido a varios presuntos afiliados. Entre ellos, se presentaron cargos contra Roman Berezhnoy (33 años) y Egor Nikolaevich Glebov (39), acusados de usar el ransomware Phobos para generar más de 16 millones de dólares en ingresos ilícitos. 

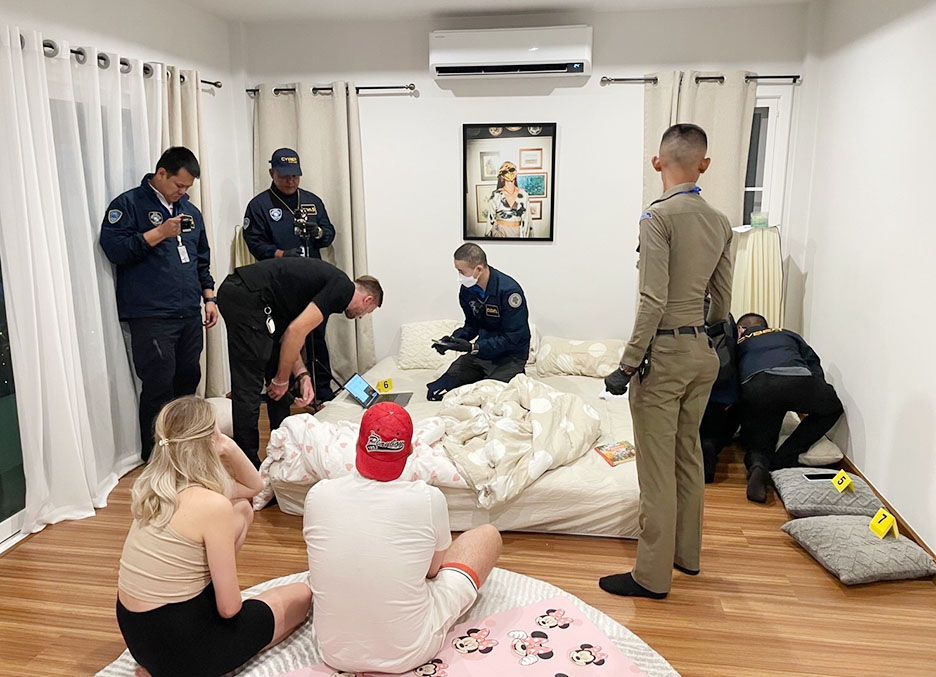
    Previamente, en noviembre, se había arrestado a Evgeniii Ptitsyn, presunto administrador de Fobos, quien fue extraditado desde Corea del Sur. La operación tailandesa PHOBOS AETOR supuso el arresto de otras cuatro personas.

    Las fuerzas del orden habían desmantelado más de un centenar de servidores usados en las operaciones de ransomware y emitieron alertas a más de 400 empresas que estaban bajo amenaza o ya habían sido comprometidas. 

  • Encuentran que webcams basadas en Linux pueden ser secuestradas de manera remota

    Encuentran que webcams basadas en Linux pueden ser secuestradas de manera remota

    Dos investigadores de seguridad de la firma Eclypsium han hallado vulnerabilidades en algunas cámaras web de Lenovo (BadCam). Estas fallas permiten a los atacantes convertir dichos accesorios en dispositivos BadUSB con el fin de inyectar pulsaciones de teclas y lanzar ataques independientes del sistema operativo. 
    Se trataría de la primera prueba de que un periférico USB basado en Linux comprometido que ya está conectado a un equipo puede transformarse en ‘un arma’ con fines maliciosos, algo no visto hasta la fecha.

    BadUSB reprograma el firmware de manera remota para imitar HID y ejecutar comandos maliciosos, eludiendo las salvaguardas del sistema operativo.

    El problema afectaría a los modelos Lenovo 510 FHD y Performance FHD con chip SigmaStar y Linux USB Gadget.

    Este tipo de ataques ya se habían mostrado tímidamente en la conferencia BlackHat de 2014. Sin embargo, ahora son más potentes, al existir herramientas como Rubber Ducky, Flipper Zero y cargas útiles de código abierto.

    Infección remota
    «Los investigadores de Eclypsium Jesse Michael y Mickey Shaktov han ampliado el panorama de amenazas BadUSB al demostrar que periféricos USB específicos, como cámaras web que ejecutan Linux, pueden ser secuestrados de forma remota y transformados en dispositivos BadUSB sin ser desconectados o reemplazados físicamente», advierte el informe.

    «Esto marca una evolución notable: un atacante que obtiene la ejecución remota de código en un sistema puede volver a actualizar el firmware de una cámara web conectada con Linux, reutilizándola para que se comporte como un HID malicioso o para emular dispositivos USB adicionales», continúa el informe.

    Los investigadores aseguran que una vez montada, la webcam aparentemente inocua puede inyectar pulsaciones de teclas, entregar cargas útiles maliciosas o servir como punto de apoyo para una persistencia más profunda, todo mientras mantiene la apariencia externa y la funcionalidad central de una cámara estándar.

  • Una vulnerabilidad en un portal de coches permite arrancarlos de manera remota

    Una vulnerabilidad en un portal de coches permite arrancarlos de manera remota

    El investigador de seguridad Eaton Zveare ha dado a conocer una falla crítica que habría permitido a actores de amenazas desbloquear y hasta poner en marcha coches desde cualquier lugar.

    Los cibermalos podían llevar a cabo un control no autorizado del arranque remoto de los automóviles, así como manejar las cerraduras de las puertas y hacer un seguimiento de su ubicación.

    Zveare ha advertido de que el problema afectaría a todos los vehículos equipados con el módulo telemático estándar del fabricante de coches desde el año 2012.

    El agujero de seguridad se hallaba en un portal de concesionarios perteneciente a un importante fabricante de automóviles (que no ha sido revelado).

    Esta plataforma de software era utilizada por más de un millar de concesionarios en EE.UU.

    Zveare pudo modificar el código cargado en el navegador desde la página de inicio de sesión, eludiendo la autenticación completamente y crear una cuenta con privilegios de administrador local. Mediante dicha cuenta obtuvo acceso sin límites al portal centralizado. Dentro de este pudo usar un buscador nacional de cliente

    «Solo es necesario el nombre y apellido del objetivo o VIN, que se puede raspar en segundos desde un punto de parking», ha comentado el investigador.

    Con solo conocer estos dos detalles, que se ven fácilmente en los parabrisas de los coches, podía acceder a su información y datos. Después podría enlazar el coche con una aplicación móvil controlada por el atacante. Así podía desbloquear puertas, arrancar el motor y rastrear el posicionamiento GPS sin que el dueño se percatara.

    «Nos encontramos ante una toma de control silenciosa, sin correos electrónicos maliciosos ni tampoco phishing. Se confiaba en los concesionarios como la última milla para la inscripción, y esa confianza se convierte en la hazaña», concluye.

    Una ‘pesadilla’ de seguridad

    Para más inri, Zveare encontró que era posible abusar de una función de suplantación de usuario igualmente poderosa dentro del portal para pivotar a través de submarcas y sistemas de distribuidores regionales, evitando por completo los controles de aislamiento de sesión y la autenticación de dos factores. Es decir, el portal estaba conectado con otros sistemas de los concesionarios, pudiendo desplazarse por ellos libremente. Para el hacker de sombrero blanco esto era una «auténtica pesadilla de seguridad».

    El fabricante automoriz fue informado de la vulnerabilidad a principios de febrero durante el evento DEF CON e implementó parches de backend para validar los roles de los usuarios en todos los puntos finales de la API. La compañía confirmó sus correcciones e invitó al investigador para ver si sus esfuerzos de remediación habían sido efectivos, antes de la divulgación pública.

  • Un ‘escudo digital’ para una España interconectada, el objetivo de la mayor convocatoria de ciberseguridad en España

    Un ‘escudo digital’ para una España interconectada, el objetivo de la mayor convocatoria de ciberseguridad en España

    El CCN-CERT Centro Criptológico Nacional, el Mando Conjunto del Ciberespacio (MCCE) y RootedCON impulsan la mayor convocatoria de ciberseguridad en España gracias a la unificación, por vez primera, de tres grandes eventos: XIX Jornadas STIC CCN-CERT, VII Jornadas de Ciberdefensa ESPDEF-CERT y Congreso RootedCON.
    Compromiso común

    Más de 7.000 profesionales de todo el mundo del sector de la seguridad de las tecnologías de la información, la comunicación y la privacidad se congregarán en un acontecimiento que marcará el fortalecimiento de la cooperación entre instituciones clave del ecosistema digital y de defensa.

    El lema, “Un escudo digital para una España interconectada”, expone el compromiso común de ahondar en la protección de los entornos digitales en un mundo cada vez más interrelacionado.

    Desarrollo de las capacidades

    Como antesala al comienzo de las Jornadas STIC 2025, el 24 de noviembre se celebrará una edición especial del Congreso RootedCON, que en esta ocasión se integra en la programación en colaboración con las Jornadas STIC.

    Este encuentro se centrará en sesiones formativas y prácticas, concebidas para ofrecer a los asistentes un aprendizaje técnico, basado en las amenazas emergentes y herramientas de defensa avanzadas. Constituirá además un espacio orientado al desarrollo de capacidades, diseñado sobre todo para perfiles más técnicos y miembros de la comunidad especializada.

    Ciberespacio nacional

    Tras la celebración del capítulo especial del Congreso RootedCON, del 25 al 27 de noviembre tendrán lugar las XIX Jornadas STIC y las VII Jornadas de Ciberdefensa ESPDEF-CERT, donde se presentarán las últimas investigaciones, políticas, normativas y tecnologías aplicadas a la protección del ciberespacio nacional.

    Durante los tres días de celebración, expertos del sector público, privado y académico pondrán en común conocimientos, experiencias y estrategias en ponencias, mesas redondas y talleres especializados. Entre los temas que se abordarán figuran la ciberseguridad ofensiva y defensiva, la protección de infraestructuras críticas, el marco normativo nacional y europeo, la gestión de incidentes y la innovación en tecnologías de ciberseguridad.

    Sobre privacidad

    En el marco de las XIX Jornadas STIC, la Agencia Española de Protección de Datos (AEPD) organiza, durante todo el 24 de noviembre, un encuentro dirigido a los profesionales de la privacidad y de la ciberseguridad para debatir sobre los principales asuntos de interés para la seguridad de la información desde la vertiente de la privacidad y la protección de datos.

  • Embargo: el sucesor de BlackCat que mueve millones en ransomware

    Embargo: el sucesor de BlackCat que mueve millones en ransomware

    La firma TRM Labs ha publicado un informe donde toma la medida a a Embargo, un grupo de ransomware que opera como un RaaS (ransomware as a service).
    Existen varias pruebas que así lo hacen pensar: comparte la utilización del lenguaje Rust en su malware, cuenta con sitios de fuga de datos con diseño muy similar y muestra solapamientos en la infraestructura de wallets con su predecesor.

    En diciembre de 2023, el Departamento de Justicia de EE. UU., junto al FBI y agencias internacionales (Europol, España, Alemania, Reino Unido, entre otros), desplegó una operación coordinada para interrumpir sus operaciones. Gracias a la colaboración de un informante infiltrado en ALPHV, las autoridades lograron obtener acceso -de forma silenciosa- a los servidores, claves de descifrado, y paneles utilizados por los afiliados.

    Operaciones policiales y descifrado de rescates

    El FBI consiguió recolectar casi un millar de pares de claves públicas/privadas utilizados en sitios de negociación, fugas de datos y paneles de afiliados, lo que permitió lanzar un herramienta de descifrado que ayudó a más de 500 víctimas a recuperar sus archivos y evitar pagos de rescate por un valor estimado en 68 millones de dólares.

    Cómo opera Embargo

    A diferencia de otros grupos de alto perfil como LockBit o Cl0p, Embargo adopta un perfil más discreto, evitando tácticas llamativas como la triple extorsión o el hostigamiento público. Así, evadirían con más facilidad a las fuerzas del orden. No obstante, mantiene una alta capacidad técnica y agresividad operativa.

    Así, la banda se sirve de una estrategia de doble extorsión: cifra los sistemas y amenaza con filtrar datos sensibles, a menudo exponiendo públicamente datos personales o incluso identificando directamente a víctimas para presionarlas a pagar.

    TRM Labs habla de que el grupo contaría con 18,8 millones de dólares que permanecerían inactivos en wallets no atribuidas, dejando caer que lleva a cabo una estrategia consciente de retención de fondos para dificultar su rastreo. La banda utiliza wallets intermedias, exchanges de alto riesgo y plataformas como Cryptex.net para dificultar el seguimiento de los fondos. 

    Sectores afectados y rescates

    Embargo se ha centrado hasta ahora en entidades del sector sanitario y servicios críticos, como American Associated Pharmacies y hospitales en Georgia e Idaho, exigiendo rescates de hasta 1,3 millones de dólares. 

    Varias fuentes aseguran que la banda ha movido unos 34 millones de dólares en criptomonedas vinculadas a rescates desde abril del año pasado. 

    Posibles avances tecnológicos y próximos pasos

    TRM sugiere que la banda podría estar incorporando herramientas de IA y aprendizaje automático para automatizar las fases de sus ataques. 

  • Ocho de cada diez fraudes bancarios ya ocurren en el móvil

    Ocho de cada diez fraudes bancarios ya ocurren en el móvil

    El 80% de los fraudes bancarios sucede en el dispositivo móvil, lo que supone un incremento de hasta ocho puntos respecto a un año antes, según el informe Tendencias de fraude bancario digital en España 2025, elaborado por BioCatch.
    Por ello, de acuerdo con la compañía experta en delincuencia financiera, durante los últimos años ha habido en España una «oleada continua» de fraude por malware.

    Responsabilidad del usuario
    Otro de los riesgos que resalta el informe es que «en muchos casos» es el propio usuario el que «abre la puerta», ya que en el 58% de los casos, «engañado», autoriza voluntariamente el pago.

    Aunque el estudio muestra cómo la mejora de los controles tradicionales ha reducido un 23% los intentos de fraude a través de la apropiación de cuentas por terceros en el primer trimestre de 2025 respecto al mismo periodo del año anterior, señala que están, en cambio, creciendo «con fuerza» las técnicas que implican directamente a la víctima, como la ingeniería social.

    «Los delincuentes se han adaptado: ya no necesitan vulnerar sistemas, les basta con convencer persuasivamente a sus víctimas para que autoricen los pagos por sí mismas», ha explicado el director de Global Fraud Intelligence de BioCatch, Thomas Peacock.

    Crecimiento del fraude con tarjetas
    Asimismo, el análisis alerta sobre el aumento del fraude con tarjetas, que ya está presente en más del 30% de las estafas reportadas.

    «Una parte significativa de estos casos se produce a través del registro fraudulento de tarjetas en monederos digitales y de pagos autorizados mientras los ‘engañados están al teléfono con los delincuentes, víctimas de una suplantación de identidad», explica BioCatch.

    El estudio resalta que las estafas de inversión, las compras falsas y las ofertas de empleo fraudulentas siguen siendo «los tres grandes clásicos» de las estafas digitales en España, y subraya que a ellas se suman nuevas amenazas emergentes impulsadas por el uso de la inteligencia artificial generativa (GenAI) para manipular a las víctimas.

    Biometría conductual
    Por otra parte, el informe detecta una reducción del 52% en fraudes por «toma de control» de cuentas (Account Takeover o ATO), gracias al uso de biometría conductual, una tecnología que identifica posibles anomalías en base al comportamiento de los usuarios que podrían suponer un riesgo.

    «Es lo que promueve BioCatch, que defiende un enfoque basado en la detección de patrones conductuales sospechosos y señales biométricas invisibles que permiten anticiparse a los movimientos de los atacantes incluso cuando utilizan dispositivos nuevos o modifican sus métodos», sostiene la empresa.