Categoría: Uncategorized

  • Así opera Sturnus, un nuevo troyano bancario para Android que ‘lee’ WhatsApp o Telegram

    Así opera Sturnus, un nuevo troyano bancario para Android que ‘lee’ WhatsApp o Telegram

    Investigadores de seguridad de la compañía de seguridad móvil y de detección de fraude ThreatFabric han alertado sobre la existencia de un nuevo troyano bancario para Android que se denomina ‘Sturnus’.Sturnus lleva a cabo ataques de superposición para mostrar pantallas de inicio o sesiones bancarias falsas, buscando engañar a las víctimas para que revelen sus credenciales. 

    Asimismo, es capaz de registrar las pulsaciones de teclado y controlar remotamente aquellos dispositivos móviles que han sido comprometidos. 

    “Debido a que se basa en el registro del Servicio de Accesibilidad en lugar de la interceptación de la red, el malware puede leer todo lo que aparece en la pantalla -incluidos los contactos, los hilos de conversación completos y el contenido de los mensajes entrantes y salientes- en tiempo real”, explica ThreatFabric. 

    “Esto hace que esta capacidad sea particularmente peligrosa: elude por completo el cifrado de extremo a extremo al acceder a los mensajes después de que la aplicación legítima los haya descifrado, lo que le da al atacante una visión directa de las conversaciones supuestamente privadas”, ha añadido. 

    Aún es un ‘becario’

    El malware está aún en desarrollo, pero ya sería completamente funcional. Quizás por ello todavía no se habría implementado ampliamente.

    Por ahora parece que la amenaza se dirige a clientes de instituciones financieras de Europa Central y del Sur, pero podría expandirse a otras regiones en el futuro. 
     

  • Iberia tarda ocho días en avisar a sus clientes de un robo de datos, expuestos en la dark web

    Iberia tarda ocho días en avisar a sus clientes de un robo de datos, expuestos en la dark web

    El domingo 16 de noviembre publicábamos en esta páginas que un actor malicioso afirmaba dos días antes la puesta en venta de 77 GB de datos internos de Iberia por 150.000 dólares. Y además señalábamos que, tras haber realizado varios intentos infructuosos por contactar con el departamento de comunicación para confirmar esta noticia durante todo el fin de semana, finalmente no pudimos hacerlo, algo difícil de explicar en el caso de una compañía que realice miles de vuelos diarios por todos los continentes sin distinción de fechas y que, en cualquier momento, puede sufrir un incidente.Ocho días en los que los casi 31 millones de pasajeros que la compañía transportó en 2024, según su propio balance, no han tenido noticias de esta brecha de seguridad, y a quienes ha dejado indefensos frente a cualquier actuación fraudulenta que se pudiera haber realizado con dichos datos robados.

    Como entonces decíamos, y según detallaba el portal Daily Dark Web, entre la documentación de la que presumen los ciberdelincuentes se encontrarían volcados de la base de datos del sistema de Airbus; certificado oficial de operador aéreo de Iberia Express; registros detallados de piezas con vida útil limitada, inspecciones estructurales y modelos de motores; firmas digitales internas y documentos de aprobación; asignaciones de componentes de aeronaves y esquemas técnicos; y fragmentos que contienen números de pieza.Iberia se centra en este comunicado a informar de la parte que afecta a sus clientes. Así, reconoce que, “a pesar de las medidas de seguridad implementadas, hemos tenido evidencias de un acceso no autorizado a ciertos datos personales de parte de nuestros clientes, entre los cuales se podrían encontrar algunos de los suyos. La investigación en el momento actual refleja que podrían haberse filtrado datos como el nombre y apellidos; o Correo electrónico”. Y asegura que, “en ningún caso se han visto comprometidos sus datos de acceso a las cuentas de Iberia ni sus contraseñas ni han podido acceder a la información total de sus tarjetas bancarias y, por tanto, no son usables”.

    Asimismo se solicita a los usuarios que para mitigar sus posibles efectos y evitar que se repita en el futuro modifiquen los correos electrónico asociados a las cuentas de Iberia y que presten atención a posibles comunicaciones sospechosas que pudiera recibir, para “evitar los posibles inconvenientes que dichas comunicaciones puedan causarle”.¿Y qué sucede con los 77 GB de datos internos?
    El envío de este comunicado por parte de Iberia forma parte del protocolo de actuación ante casos de ciberataques, de obligatorio cumpliendo, siguiendo la normativa actual, que llega, como comenzábamos subrayando, ocho días después de la reivindicación de los atacantes.

    Sin embargo, de la demanda principal que estos hacen en la dark web, es decir, de la puesta en venta de 77 GB de datos internos de Iberia por 150.000 dólares entre los que se podrían encontrar programas confidenciales de mantenimiento y datos de motores de aeronaves A320 y A321, que abarcan desde 2011 hasta 2025, supuestamente extraídos de los servidores internos de la aerolínea, sigue sin saberse nada.

    Como es lógico, esta última información no es de dominio público, y la compañía no tiene ninguna obligación de informar al usuario final, pues no le afecta, pero deja abierta la duda de si, tal y como ha sucedido con el retraso con el que han informado a sus clientes, habrán actuado con la rapidez que se requiere para confirmar si ese robo se ha realizado y para evaluar las consecuencias que pueda tener que dicha información esté en manos indebidas.

  • La nube soberana es ya un requisito indispensable para la España del futuro

    La nube soberana es ya un requisito indispensable para la España del futuro

    El crecimiento acelerado del volumen de datos, junto con la necesidad de proteger información crítica, ha impulsado un debate profundo en España sobre dónde se almacena, cómo se gestiona y quién tiene control real sobre esa información.
    España, como miembro de la OTAN y como actor clave en la estrategia digital europea, afronta ahora el desafío de garantizar que sus datos, los de sus empresas y los de sus instituciones públicas permanezcan bajo jurisdicción y supervisión propias. La soberanía tecnológica ya no es una aspiración teórica, sino una necesidad urgente.

    Un cambio global que acelera la urgencia en España

    En los últimos años, la Unión Europea ha puesto el foco en reducir la dependencia de proveedores extracomunitarios, especialmente en sectores sensibles.

    Los informes de la Comisión Europea revelan que más del setenta por ciento de los datos de las administraciones públicas europeas todavía se alojan en infraestructuras que no están totalmente alineadas con las normativas comunitarias, lo que compromete la autonomía operativa y la protección jurídica. España sigue patrones similares, lo que hace imprescindible un impulso decidido hacia soluciones que garanticen control y residencia local de la información.

    La evolución del panorama internacional también ha acelerado esta urgencia. El aumento de tensiones políticas, la aparición de actores hostiles con capacidades avanzadas y la creciente sofisticación de los ataques informáticos han puesto sobre la mesa una realidad ineludible.

    Las infraestructuras digitales se han convertido en un activo estratégico comparable a la energía, las comunicaciones o el transporte. La protección de esos activos es fundamental para garantizar la continuidad de los servicios públicos, la integridad de los procesos democráticos y la confianza de los ciudadanos.

    Alineación con los requisitos de defensa y ciberseguridad

    España forma parte de una alianza militar en la que la protección de datos críticos tiene una dimensión estratégica. La OTAN exige unos estándares que garantizan la integridad de la información clasificada y operativa. Esto implica disponer de infraestructuras que cumplan requisitos estrictos de seguridad, trazabilidad y autonomía.

    Las soluciones basadas en centros de datos ubicados fuera del territorio nacional o sometidos a jurisdicciones ajenas pueden suponer vulnerabilidades difíciles de gestionar en momentos de tensión geopolítica.

    La nube soberana permite crear espacios digitales donde se aplican controles avanzados, donde la ubicación física es conocida y donde la gestión recae exclusivamente en operadores que responden al marco legislativo español y europeo.

    Este enfoque es compatible con la necesidad de interoperabilidad entre aliados, algo esencial en contextos de coordinación militar o de respuesta a emergencias. Garantizar que estas infraestructuras cumplen con las normas de protección de datos y de seguridad nacional es una prioridad estratégica para los próximos años.

    La oportunidad económica de consolidar un ecosistema propio

    Más allá del aspecto defensivo, la creación de infraestructuras soberanas representa una oportunidad económica significativa. España, con su posición geográfica estratégica y su creciente ecosistema tecnológico, puede convertirse en un nodo relevante en la red europea de infraestructura digital.

    Diversos estudios estiman que los países que desarrollan soluciones soberanas generan un aumento notable en su capacidad de innovación, ya que disponen de entornos de confianza para gestionar proyectos de investigación, automatización y análisis avanzado.

    Las empresas españolas, especialmente las de sectores como salud, energía, banca, industria o administración pública, necesitan niveles de seguridad y control que no siempre pueden obtener con infraestructuras globales tradicionales.

    La nube soberana permite proteger datos sensibles, garantizar la continuidad del negocio y reducir el impacto de fallos externos. Además, facilita que las compañías adopten tecnologías emergentes con mayor seguridad jurídica y mayor capacidad de adaptación.

    El ahorro derivado de evitar interrupciones, brechas de seguridad o dependencias excesivas supone un beneficio directo para la economía. Pero el mayor valor se encuentra en la posibilidad de generar un entorno donde empresas tecnológicas nacionales puedan desarrollar productos y servicios sin depender de terceros países, favoreciendo la competitividad y la creación de empleo cualificado.

    Un desafío que requiere colaboración público-privada

    El desarrollo de una nube soberana no es únicamente un reto tecnológico. Implica una estrategia coordinada entre administraciones públicas, operadores tecnológicos, proveedores de servicios y centros de investigación.

    La experiencia internacional demuestra que los proyectos de gran escala, cuando se construyen sobre modelos cooperativos, alcanzan niveles de madurez y adopción más elevados.

    La inversión en infraestructuras de datos necesita acompañarse de políticas claras, marcos regulatorios estables y programas de formación que capaciten a profesionales en ciberseguridad, gestión de infraestructuras y tecnologías avanzadas. La soberanía digital no se construye solo con centros de datos, sino con talento altamente especializado y con una visión a largo plazo.

    España ya ha iniciado iniciativas en esta dirección, pero la magnitud del desafío exige reforzar esfuerzos y avanzar con mayor rapidez. El país dispone del potencial y el conocimiento necesarios para liderar en este ámbito, especialmente si se coordinan las acciones a nivel nacional y europeo.
  • La Renfe italiana, víctima de una brecha de datos

    La Renfe italiana, víctima de una brecha de datos

    Datos sensibles pertenecientes el operador ferroviario nacional de Italia, el Grupo FS Italiane (Ferrovie dello Stato Italiane), han sido comprometidos y han acabado en manos de hackers de sombrero negro.El atacante asegura haberse hecho con 2,3 TB de datos, los cuales habría filtrado a través de un foro de la dark web. 

    El material incluye recursos compartidos internos, repositorios multiempresa, documentación técnica, contratos con entidades públicas, archivos de RR.HH, datos contables e incluso conjuntos de datos de varias empresas del grupo.

    Almaviva, ya ‘entrenada’ en ciberataques

    En el momento de escribir este artículo la empresa ferroviaria no había reconocido el incidente, aunque la que sí lo ha hecho es Almaviva. La empresa asegura que lo ha denunciado a las autoridades y ha iniciado una investigación para dilucidar lo ocurrido. Además, afirma que el incidente ya ha sido contenido. 

    Por el momento no sabe si hay detalles personales afectados de usuarios o de empleados de la ‘Renfe italiana’.

    Almaviva es una gran compañía italiana que opera a nivel global y ofrece servicios como diseño y desarrollo de software, integración de sistemas, consultoría de TI y CRMs. 

    Esta empresa tecnológica ya habría recibido un importante ataque de ransomware atribuído al grupo Hive en 2022, pero este incidente no estaría relacionado con él. 

    En un post de Linkedin el analista de ciberseguridad Andrea Draghetti asegura que «el análisis del índice de archivos y directorios publicados muestra claramente que una parte significativa de los datos es reciente, con referencias explícitas a documentación fiscal, administrativa y operativa actualizada hasta el tercer trimestre de 2025». 

  • Qilin asegura haber pirateado a la bodega española Grandes Vinos

    Qilin asegura haber pirateado a la bodega española Grandes Vinos

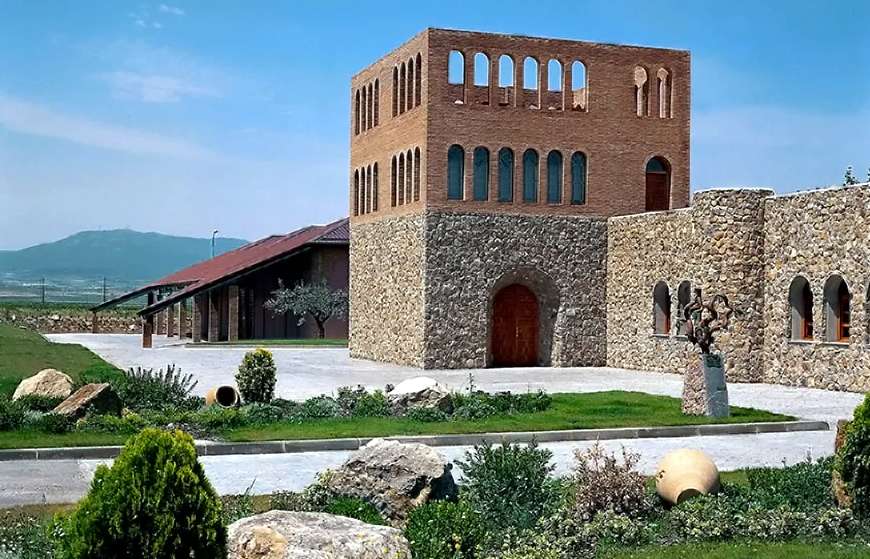
    Qilin, uno de los grupos de ransomware más conocidos, ha incluido a la bodega española Grandes Vinos en su lista de víctimas.
    Este actor de amenazas se jacta de haber exfiltrado 620 GB de datos, haciéndose con cerca de 293.000 archivos.

    Entre los documentos a los que ha tenido acceso habría DNIs, contratos legales (tanto de arrendamiento como comerciales), hojas de cálculo internas (con listas de contactos de empleados o socios incluyendo nombres y direcciones de email), registros financieros (con facturas, desgloses presupuestarios y registros de pagos) e información de su producto (con detalels de inventarios de vinos y listados de artículos. 

    Para mostrar que no va de farol Qilin ha compartido varias imágenes. La página de filtraciones de la banda muestra una cuenta atrás que indica la próxima publicación de la información robada. 

    Por el momento se desconoce la cuantía que la banda de ciberdelincuentes habría pedido a Grandes Vinos en concepto de rescate. 

    Desde Escudo Digital nos hemos puesto en contacto con la empresa aragonesa para conocer más detalles sobre el incidente y actualizaremos la información si recibimos noticias. 

    Vini, vidi, vincci

    Grandes Vinos, con sede en Zaragoza, cuenta con una amplia red de viticultores (más de 700 familias) y fuerte presencia en la región de Cariñena. 

    A principios de este mes Qilin también atacaba a otra empresa española del sector. La banda exfiltraba 17 GB de datos de Maset, uno de los mayores productores de cava de nuestro país y reconocida por tener el «Mejor Cava del Mundo». Nacida en el corazón del Penedés tiene bodegas en otras regiones españolas, como Haro o Rioja. 

  • EL FBI desmantela un exchange de criptomonedas usado para financiar a grupos de ransomware

    EL FBI desmantela un exchange de criptomonedas usado para financiar a grupos de ransomware

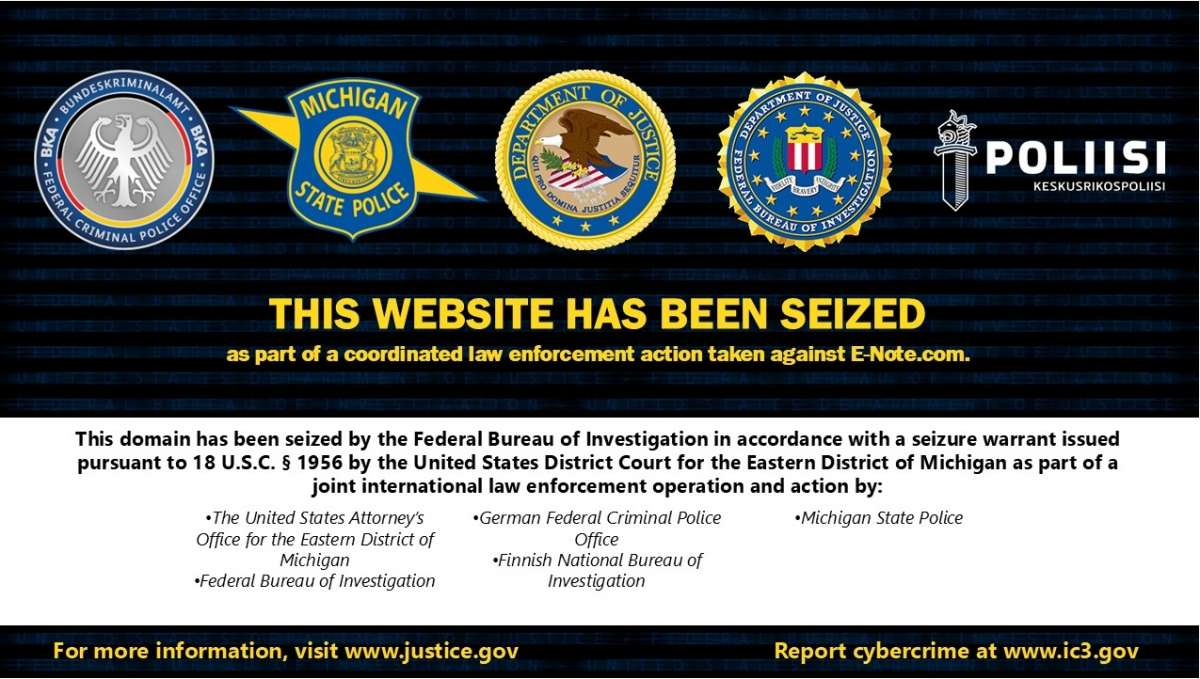
    El FBI, en colaboración con las fuerzas del orden de Alemania y Finlandia, han dado carpetazo a una herramienta de intercambio de criptomonedas que, según ha señalado el Departamento de Justicia de EE.UU. se ha usado, presuntamente, para lavar fondos de grupos cibercriminales transnacionales.
    E-Note era una plataforma aparentemente legítima, pero que según el departamento, servía para procesar fondos robados por ciberdelincuentes en ataques informáticos contra entidades sanitarias, de infraestructuras críticas y otros objetivos.

    El servicio de pagos y la red de mulas que dependía del mismo habría manejado más de 70 millones de dólares vinculados a ataques de ransomware desde 2017, según han revelado las autoridades.

    Durante la operación, las fuerzas de seguridad también han confiscado servidores, aplicaciones móviles y tres páginas web vinculadas a la plataforma (e-note.com, e-note-ws y jabb.mn). Asimismo, se han incautado bases de datos con clientes y registros de transacciones.

    El ‘cripto-bro’ que movía los hilos

    Por otro lado, el Departamento de Justicia estadounidense también ha revelado una acusación formal en el Distrito Este de Michigan contra Mykhalio Petrovich Chudnovets, un ciudadano ruso de 39 años que presuntamente operaba E-Note y enfrenta un cargo de lavado de dinero que conlleva hasta 20 años de prisión.

    Los documentos judiciales apuntan a que Chudnovets había realizado esta actividad de lavado dinero para cibercriminales durante los últimos 15 años.

  • Las 10 claves que debe seguir toda empresa en la protección de datos corporativos en entornos multicloud

    Las 10 claves que debe seguir toda empresa en la protección de datos corporativos en entornos multicloud

    Cada vez más organizaciones distribuyen sus cargas de trabajo entre distintos proveedores cloud para optimizar rendimiento, disponibilidad y eficiencia. Sin embargo, este modelo también introduce nuevos retos en la gestión de la información.

    En este escenario, la protección de datos corporativos en entornos multicloud se ha convertido en un eje estratégico para la continuidad del negocio. La fragmentación de infraestructuras, el aumento de puntos de acceso y la complejidad de los modelos de responsabilidad obligan a las empresas a definir criterios claros, homogéneos y medibles que garanticen seguridad, cumplimiento normativo y control real del dato.

    Gobierno del dato unificado

    Una estrategia multicloud eficaz debe apoyarse en un modelo de gobierno del dato común para todos los entornos tecnológicos. Las empresas necesitan establecer políticas centralizadas que definan cómo se gestiona la información, quién puede acceder a ella y bajo qué condiciones puede ser almacenada o procesada.

    La ausencia de un marco unificado provoca inconsistencias entre plataformas, dificulta las auditorías internas y aumenta el riesgo de exposición accidental de datos críticos.

    Clasificación y criticidad de la información

    No toda la información corporativa presenta el mismo nivel de sensibilidad ni el mismo impacto potencial en caso de incidente. Clasificar los datos en función de su valor para el negocio permite aplicar controles proporcionales al riesgo real.

    La protección de datos corporativos en entornos multicloud depende en gran medida de esta identificación previa, ya que condiciona decisiones clave como el cifrado, la retención o la localización geográfica del almacenamiento.

    Gestión de identidades y accesos

    El control de identidades es uno de los pilares de la seguridad en entornos distribuidos. En escenarios multicloud, la proliferación de usuarios, cuentas técnicas y permisos incrementa la superficie de ataque si no existe una gestión centralizada.

    Aplicar el principio de mínimo privilegio y revisar periódicamente los accesos reduce de forma significativa la probabilidad de usos indebidos o compromisos de credenciales.

    Cifrado de datos en reposo y en tránsito

    El cifrado debe formar parte del ciclo completo del dato, tanto cuando se encuentra almacenado como cuando se transfiere entre plataformas cloud. Esta medida protege la información frente a accesos no autorizados, incluso en caso de brechas de seguridad.

    La correcta gestión de claves, preferiblemente bajo control directo de la empresa, refuerza la soberanía del dato y reduce dependencias excesivas de terceros.

    Monitorización continua y visibilidad global

    Uno de los principales riesgos del modelo multicloud es la pérdida de visibilidad. Contar con herramientas que ofrezcan supervisión centralizada permite detectar accesos anómalos, movimientos no autorizados de información o configuraciones incorrectas.

    La protección de datos corporativos en entornos multicloud exige una monitorización constante que abarque todos los proveedores, servicios y capas tecnológicas implicadas.

    Cumplimiento normativo en múltiples jurisdicciones

    Las obligaciones legales no se simplifican con la nube, sino que se vuelven más complejas. Regulaciones como el GDPR exigen control preciso sobre el tratamiento, la ubicación y la conservación de los datos personales.

    Las empresas deben garantizar que sus configuraciones multicloud cumplen con los requisitos normativos en todas las regiones donde operan, evitando sanciones y daños reputacionales.

    Políticas de respaldo y recuperación

    La resiliencia del dato depende de estrategias claras de copias de seguridad y recuperación ante incidentes. Los respaldos deben estar protegidos, segregados y verificados de forma periódica para asegurar su eficacia.

    Una gestión deficiente en este ámbito puede multiplicar el impacto de un ataque o fallo operativo, incrementando el tiempo de inactividad y el coste asociado a la recuperación.

    Seguridad en la transferencia de información

    El movimiento de datos entre nubes representa uno de los puntos más sensibles del entorno multicloud. Proteger los canales de comunicación y validar los destinos reduce el riesgo de interceptaciones o fugas accidentales.

    Las integraciones y APIs deben gestionarse con controles específicos que eviten accesos no autorizados a los flujos de información corporativa.

    Evaluación de proveedores y responsabilidades compartidas

    Cada proveedor cloud opera bajo un modelo de responsabilidad compartida que no siempre es interpretado de forma correcta. Comprender qué protege el proveedor y qué recae sobre la empresa es esencial para evitar vacíos de seguridad.

    La protección de datos corporativos en entornos multicloud requiere evaluaciones periódicas de proveedores, sus certificaciones y su capacidad de respuesta ante incidentes.

    Formación y concienciación del personal

    La tecnología no es suficiente sin una cultura de seguridad sólida. Los errores humanos siguen siendo una de las principales causas de incidentes relacionados con la protección de datos.

    Formar a empleados y equipos técnicos en buenas prácticas reduce de manera significativa los riesgos y refuerza la eficacia de las medidas técnicas implementadas.

    Adoptar estas claves permite a las organizaciones avanzar hacia un modelo multicloud seguro, controlado y alineado con los objetivos del negocio. La protección de datos corporativos en entornos multicloud no es una acción puntual, sino un proceso continuo que requiere revisión constante, adaptación y mejora permanente.

  • Dinamarca acusa a Rusia de ciberatacar sus infraestructuras

    Dinamarca acusa a Rusia de ciberatacar sus infraestructuras

    Rusia ha encabezado ciberataques contra infraestructuras y páginas web en Dinamarca durante este año y el año pasado. Así lo han señalado las autoridades danesas en una nueva evaluación que se ha hecho pública esta semana y en la que han descrito nuevos casos que no se habían reportado hasta la fecha.

    El Servicio de Inteligencia de Defensa de Dinamarca ha revelado que Moscú fue responsable de ciberataques «destructivos y disruptivos» contra una compañía danesa de servicios de agua. Además, ha indicado que el Kremlin también impulsó ataques de denegación de servicio (DDoS) que colapsaron páginas oficiales antes de las elecciones regionales y locales del mes pasado. 

    Ha sido la propia compañía de agua, Tureby Alkestrup, quien ha afirmado que el ataque provocó la rotura de tuberías, dejando a las viviendas sin suministro temporalmente. 

    Por su parte, el servicio de inteligencia danés ha comunicado que los ataques formaban parte de la guerra híbrida de Rusia contra Occidente y su principal lev motiv era generar inestabilidad. 

    No es la primera vez que se acusa a piratas informáticos rusos de atacar a otras instalaciones hídricas en Europa, incluyendo una presa noruega.

    Además, estos incidentes forman parte de la campaña global de Rusia para socavar y castigar a los países que apoyan a Ucrania. 

    No es agua pasada

    El responsable de la planta de tratamiento de aguas, Jan Hansen, ha recomendado a otras empresas no recortar gastos en ciberseguridad y contratar un ciberseguro. 

    Además, ha recordado que el incidente se produjo porque la planta de tratamiento de aguas había optado por una ciberseguridad más económica que, sin embargo, era menos segura que la anterior. 

  • Esto es lo que hacen los ciberdelincuentes mientras brindamos

    Esto es lo que hacen los ciberdelincuentes mientras brindamos

    En días tan especiales como la Nochebuena, la Navidad o la Nochevieja muchas personas reducen personal, los equipos técnicos funcionan en servicios mínimos y la atención se dispersa entre celebraciones y vacaciones.

    Para los cibermalos, esta combinación de menor vigilancia y alta dependencia tecnológica crea el escenario ideal para actuar con discreción y maximizar el impacto de sus acciones.

    Preparación silenciosa de los cibermalos antes del brindis

    Lejos de improvisar, los ciberdelincuentes suelen llegar estas fechas con gran parte del trabajo ya hecho. Durante los días previos recopilan credenciales, analizan redes internas y estudian patrones de uso.

    El objetivo es acceder sin levantar sospechas y permanecer ocultos el mayor tiempo posible. En muchos casos, las intrusiones iniciales se producen semanas antes, pero el ataque final se ejecuta cuando la capacidad de respuesta es menor.

    La recopilación de información incluye correos electrónicos, accesos remotos y configuraciones olvidadas. Sistemas que no se han actualizado por temor a interrumpir la actividad antes de cerrar el año se convierten en puertas de entrada.

    Este trabajo previo permite que, llegado el momento, la acción principal se desarrolle con rapidez y precisión.

    El valor estratégico del momento festivo

    Estas festividades tienen un valor simbólico y operativo. Muchas organizaciones evitan tomar decisiones críticas durante los festivos, lo que retrasa respuestas y amplifica daños. Para los atacantes, esto significa más tiempo para cifrar datos, extraer información sensible o paralizar servicios sin una reacción inmediata.

    Además, la presión psicológica juega un papel clave. Recibir una notificación de incidente grave mientras se celebra el Año Nuevo aumenta la probabilidad de decisiones precipitadas.

    Este factor humano es tan relevante como la vulnerabilidad técnica, ya que condiciona la gestión del incidente desde los primeros minutos.

    Exfiltración y preparación del golpe final

    Durante las horas en las que gran parte del mundo descansa, los ciberdelincuentes suelen centrarse en la exfiltración de datos. Documentos internos, información financiera o bases de datos de clientes se transfieren de forma fragmentada para evitar alertas. Este proceso puede pasar desapercibido hasta días después, cuando el daño ya está hecho.

    En otros casos, se despliegan mecanismos de persistencia que garantizan el acceso incluso si se detecta una primera intrusión. Cuentas ocultas, tareas programadas y servicios camuflados permiten retomar el control cuando el equipo técnico intenta recuperar la normalidad tras las fiestas.

    El impacto real se descubre ya en enero

    Uno de los rasgos más preocupantes de estos ataques es que sus efectos no siempre se manifiestan de inmediato. Muchas organizaciones descubren el incidente al regresar a la actividad normal, cuando sistemas críticos fallan o aparecen mensajes de bloqueo. Para entonces, la información ya ha sido comprometida y las opciones de respuesta son más limitadas.

    El impacto económico y reputacional puede ser elevado. Interrupciones de servicio, pérdida de confianza y gastos asociados a la recuperación se suman en un momento en el que muchas empresas afrontan cierres contables y planificación estratégica. La coincidencia temporal agrava las consecuencias y dificulta una gestión serena del problema.

    Sectores especialmente expuestos 

    Las infraestructuras críticas, el sector sanitario, las entidades financieras y las empresas con alta dependencia digital suelen estar entre los objetivos prioritarios. La continuidad del servicio es esencial y cualquier interrupción genera una presión adicional para resolver el incidente con rapidez. Los atacantes conocen esta urgencia y la utilizan como palanca.

    También las pequeñas y medianas empresas se han convertido en un objetivo frecuente. Suelen contar con menos recursos de protección y equipos reducidos durante los festivos, lo que facilita la intrusión y prolonga el tiempo de permanencia no detectada.

    Anticiparse como única defensa eficaz

    La experiencia de los últimos años demuestra que el mejor momento para protegerse no es durante el ataque, sino antes de que comience. Revisar accesos, verificar copias de seguridad y mantener una monitorización mínima activa durante los festivos reduce de forma notable el impacto potencial.

  • Un fallo en Instagram permite ver publicaciones en cuentas privadas

    Un fallo en Instagram permite ver publicaciones en cuentas privadas

    Investigadores de seguridad han revelado una vulnerabilidad en Instagram que dejaba a sus usuarios expuestos a miradas ajenas.El problema residiría en la lógica de autorización del servidor, es decir, en el mecanismo que decide quién puede visualizar según qué contenido. 

    Al realizar peticiones web especialmente manipuladas desde navegadores móviles es cuando se daba el fallo. En lugar de rechazar estas solicitudes, el servidor devolvía estructuras internas de datos que incluían enlaces directos a recursos multimedia (imágenes y vídeos) y metadatos asociados a publicaciones privadas. Abriendo los enlaces correspondientes se hacía factible ver las publicaciones sin ningún tipo de validación adicional.

    Aunque este fallo no implicaba la explotación de credenciales ni técnicas de fuerza bruta, sí que suponía un bybass de los mecanismos de autorización, mostrando un riesgo elevado para la confidencialidad de los datos. 

    El investigador que descubrió la falla encontró que la vulnerabilidad afectaba a un cuarto de todas las cuentas privadas. 

    Meta solucionó el problema y mantuvo silencio

    El agujero de seguridad fue reportado a Meta en octubre del año pasado y la firma de Mark Zuckerberg aplicó un parche en el lado del servidor pocos días después. 

    Sin embargo, la compañía de Menlo Park no informó públicamente del incidente ni tampoco notificó a los usuarios potencialmente afectados. Simplemente cerró el informe calificándolo como «no aplicable».

    La comunidad de ciberseguridad ha criticado la manera de actuar de Meta respecto a este fallo por tratarse de un problema de autorización de alto impacto, que afectaba directamente la confidencialidad de los datos de los usuarios.

    Aunque no se ha confirmado explotación masiva, el fallo demuestra una vez más que la privacidad en redes sociales que, supuestamente, deben proteger los gigantes tecnológicos, se pone una y otra vez en entredicho.