Blog

  • Filtrados más de 880.000 números telefónicos vinculados a cuentas gubernamentales en Canadá

    Filtrados más de 880.000 números telefónicos vinculados a cuentas gubernamentales en Canadá

    Un grave incidente de ciberseguridad ha afectado al gobierno canadiense: más de 880.000 números telefónicos de ciudadanos del país, junto con cerca de 85.000 direcciones de correo electrónico, se habrían robado en una brecha relacionada con cuentas vinculadas a servicios federales.

    Las autoridades y el proveedor implicado apuntan a una actualización de software que creó una vulnerabilidad entre el 3 y el 15 de agosto.

    «El 17 de agosto de 2025, el Gobierno fue alertado de un incidente cibernético que afectó a la interfaz de aplicación del proveedor externo del servicio de autenticación multifactor (MFA) usado por CRA, ESDC y CBSA», han explicado las autoridades del territorio norteamericano. 

    El acceso indebido a estos datos podría abrir la puerta a intentos de suplantación, fraudes mediante ingeniería social o campañas de phishing dirigidas.

    Según han revelado revelaron medios locales, las autoridades federales fueron notificadas del ataque a mediados de agosto por parte de 2Keys Corporation, empresa proveedora de servicios digitales que colabora en la gestión de credenciales y accesos. 

    A partir de entonces se inició una investigación para determinar el alcance del robo y los posibles vectores de entrada.

    La necesidad de un método más robusto

    La magnitud de la filtración es especialmente preocupante porque los números de teléfono están ligados a mecanismos de autenticación de doble factor basados en SMS, todavía habituales en muchas instituciones públicas. Con esta información en manos de actores de amenazas, los intentos de secuestro de cuentas o de manipulación de los sistemas de verificación resultan más factibles.

    El Ejecutivo canadiense asegura estar trabajando para reforzar sus defensas digitales y revisar los protocolos de seguridad con el fin de evitar que un episodio similar vuelva a repetirse. 

    No es la primera vez que organizaciones de expertos en ciberseguridad subrayan la necesidad de adoptar mecanismos más robustos de autenticación, como llaves físicas o aplicaciones específicas, en lugar de depender de los tradicionales mensajes de texto.

  • Emergencias al límite: cuando los desastres naturales y los ciberataques se cruzan

    Emergencias al límite: cuando los desastres naturales y los ciberataques se cruzan

    El temporal de lluvias que está azotando el centro este y el sureste de la península y las Islas Baleares, a las puertas de que se cumpla el primer aniversario de la devastadora DANA de Valencia, y el recuerdo de los incendios forestales del último verano, vuelven a poner de relieve la importancia de estar preparados ante catástrofes naturales. Sin embargo, según alerta ESET en un comunicado, existe un riesgo añadido que podría agravar aún más estas situaciones: un ciberataque dirigido a los sistemas de telecomunicaciones que sustenta la respuesta a las emergencias.

    Doble crisis: desastre natural y ciberataque

    Ante este papel de vital importancia, ESET advierte que si estos sistemas digitales no están adecuadamente protegidos se corre el riesgo de que una emergencia se convierta en una doble crisis: la del desastre natural y la de un ciberataque oportunista.

    Por este motivo, Alejandro Aliaga, CTO de ESET España y Ontinet.com, recalca la necesidad de adoptar una estrategia proactiva para proteger estas infraestructuras mediante el análisis de riesgos y la aplicación de controles de seguridad que garanticen su resiliencia y su capacidad de resistir a posibles amenazas externas.Como explica Aliaga, en situaciones como la DANA de Valencia o los incendios forestales se despliegan redes IP temporales, repetidores TETRA o pasarelas de comunicación satelital que enlazan la emergencia con los centros de coordinación. «Estos sistemas no son meros soportes técnicos, sino la columna vertebral de las comunicaciones de mando y control», señala.

    El experto avisa de las consecuencias de un ciberataque: «Si un adversario lograse, por ejemplo, interferir las señales, acceder a la red IP por no estar debidamente protegida, podríamos perder la capacidad de geolocalizar brigadas forestales o de coordinar la evacuación de núcleos afectados por inundaciones. Por ello, la ciberseguridad en telecomunicaciones de emergencias no es opcional».

    Un pilar inseparable en la gestión de emergencias

    Desde ESET y Ontinet.com subrayan que los sistemas de telecomunicaciones deben ser considerados infraestructuras críticas, dado el riesgo que puede suponer que sean objetivo de un ciberataque. Por ello, insisten en destacar la importancia de la ciberseguridad en los sistemas de telecomunicaciones, «al ser ya un elemento inseparable en la gestión de emergencias modernas».

  • Phantom Taurus, el nuevo y peligroso actor de amenazas patrocinado por China

    Phantom Taurus, el nuevo y peligroso actor de amenazas patrocinado por China

    Unit 42, de Palo Alto Networks, ha identificado a un actor de amenazas patrocinado por el Estado chino, al que han denominado Phantom Taurus. Después de tres años de investigación, se han revelado los métodos de este grupo desconocido hasta ahora.
    ¿Cuáles son sus armas?

    • Es único y sofisticado. Opera con tácticas completamente inéditas y un arsenal personalizado de malware no documentado hasta ahora, lo que los diferencia de todos los demás APTs (Amenaza Persistente Avanzada) chinos conocidos.
    • Enfoque de doble misión. Apuntan de manera milimétrica tanto a inteligencia geopolítica de alto nivel y entidades (embajadas, ministerios de Asuntos Exteriores, diplomáticos) como a infraestructuras críticas de telecomunicaciones.
    • Persistencia sin precedentes. Esto es lo que realmente los distingue. Cuando la mayoría de los actores de amenazas son descubiertos, se retiran durante semanas o meses. Phantom Taurus, en cambio, se reorganiza y vuelve a entrar en las redes que se han fijado como meta en cuestión de horas o días. Su misión es tan crítica que están dispuestos a arriesgar la exposición con tal de mantener el acceso.
    • Van directamente al objetivo. En lugar de ataques comunes de phishing, investigan meticulosamente y evitan a los usuarios para comprometer directamente infraestructuras críticas, con el fin de exfiltrar buzones de correo completos o conseguir un acceso continuo para la extracción de información.

    Evolución táctica

    El seguimiento de las actividades de Phantom Taurus evidencia una evolución táctica detectada por vez primera a principios de este años. Desde 2023, el grupo se ha enfocado en robar correos electrónicos confidenciales y específicos de interés de los servidores de correo electrónico.

    Sin embargo, ha cambiado la metodología centrándose en la selección directa de bases de datos. Los investigadores han acotado que se utiliza un script llamado mssq.bat para conectarse y recopilar datos de una base de datos objetivo.

    Nuevo malware

    Además de esta táctica, el grupo utiliza un nuevo conjunto de malware no documentado en sus operaciones recientes. Esta herramienta es un conjunto de malware .NET concebido para atacar servidores web de Internet Information Services (IIS). El conjunto se denominó NET-STAR, por el uso de la cadena en las rutas de la base de datos de programas (PDB) del malware.

    El grupo está bien financiado, posee un conocimiento geopolítico profundo y representa una destacada y en curso, con un enfoque geográfico principal en África, Oriente Medio y Asia.

  • Detenidas 260 personas en 14 países africanos por estafas románticas y extorsión online

    Detenidas 260 personas en 14 países africanos por estafas románticas y extorsión online

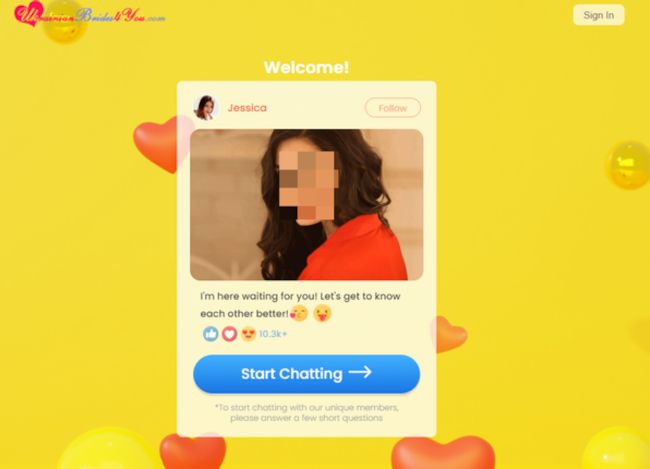
    Interpol ha comunicado que ha llevado a cabo el arresto de 260 personas en 14 países distintos sospechosas de estar involucradas en estafas románticas y fraude online. 
    Durante la denominada Operación Contender 3.0, desplegada desde finales de julio a mediados de agosto, la policía ha identificado direcciones IP, infraestructuras digitales, dominios y perfiles en redes sociales vinculados a miembros de las organizaciones de estafadores. 

    Dichas pistas y las detenciones posteriores también resultaron en la incautación de memorias USB, tarjetas SIM y documentos falsificados, y han sido cruciales para el desmantelamiento de 81 infraestructuras de ciberdelincuencia en toda África. “Las unidades de ciberdelitos en toda África están informando de un fuerte aumento de los delitos digitales, como la sextorsión y las estafas románticas”, ha comentado Cyril Gout, director ejecutivo interino de los servicios policiales de Interpol, en un comunicado .

    Interpol asegura que el crecimiento de las plataformas en línea ha abierto «nuevas oportunidades» para que las redes criminales exploten a las víctimas, causándoles pérdidas financieras y daños psicológicos.

    La operación ha contado, igualmente, con el apoyo de empresas del sector privado del ámbito de la ciberseguridad, como Trend Micro y Group-IB.

    Detenidos por países

    Además, la organización policial ha compartido que las autoridades ghanesas han arrestado a 68 sospechosos de estafas románticas y sextorsión. Se les ha acusado de utilizar identidades falsas para engañar a las víctimas y obligarlas a pagar tarifas de envío falsas, así como de grabar vídeos explícitos en secreto para chantajearlas. 

    Otro país en el que se han hecho numerosos arrestos ha sido Costa de Marfil. En total se ha detenido a 24 sospechosos acusados de usar perfiles falsos para chantajear a víctimas con imágenes íntimas.

    Por otro lado, la policía ha hecho 22 arrestos en Senegal. En esta ocasión los ciberdelincuentes se habrían hecho pasar por celebridades en las redes sociales y plataformas de citas para estafar a más de un centenar de personas, embolsándose unos 34.000 dólares más o menos. 

  • Los datos de pilotos de Fórmula 1, expuestos por una brecha de seguridad

    Los datos de pilotos de Fórmula 1, expuestos por una brecha de seguridad

    La Federación Internacional del Automóvil (FIA) habría sufrido una grave brecha de seguridad en su portal de Categorización de Pilotos que habría comprometido los datos de muchas figuras de la Fórmula 1.

    El hallazgo fue realizado por tres hackers de sombrero blanco. Ian Carroll, investigador que lideró el descubrimiento, asegura que la vulnerabilidad en el sistema les permitió escalar privilegios y llegar a obtener acceso a datos personales de los pilotos, como pasaportes, carnets de conducir y detalles de contacto. 

    Carroll perjura que hicieron una divulgación responsable y no retuvieron ni difundieron la información personal. Además, indica que todos los datos comprometidos se eliminaron tras el descubrimiento. 

    El que no corre, vuela

    La FIA, por su parte, habría sido rauda y veloz a la hora de reforzar la seguridad de su plataforma y ha colaborado estrechamente con los investigadores para corregir la falla. 

    Además, la federación afirma que han reportado el incidente a las autoridades pertinentes y que están implementando protocolos más estrictos para prevenir futuros ataques. Asimismo, han subrayado su compromiso con la privacidad de los pilotos y la integridad de sus sistemas. 

    Se desconoce el tiempo que la brecha de seguridad ha estado activa y si actores de amenazas han podido acceder a los detalles de los corredores. Por ahora, no obstante, no hay indicios de que estos hayan caído en malas manos. 

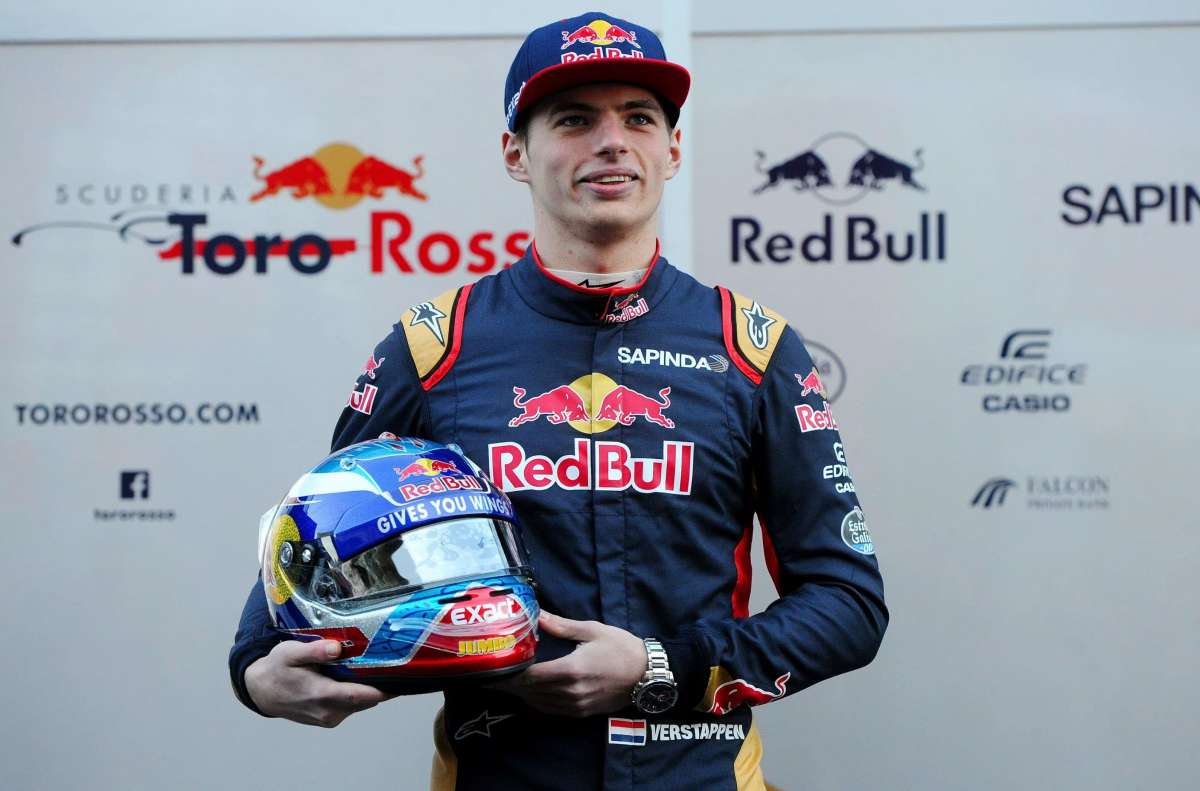
    La brecha afectaría a cualquier piloto en la parrilla y a todos aquellos con licencias autorizadas por la FIA, incluyendo a la estrella holandesa de Red Bull, Max Verstappen. 

  • “El crimen organizado se protege detrás de la falta de colaboración de policía y estamentos judiciales”

    “El crimen organizado se protege detrás de la falta de colaboración de policía y estamentos judiciales”

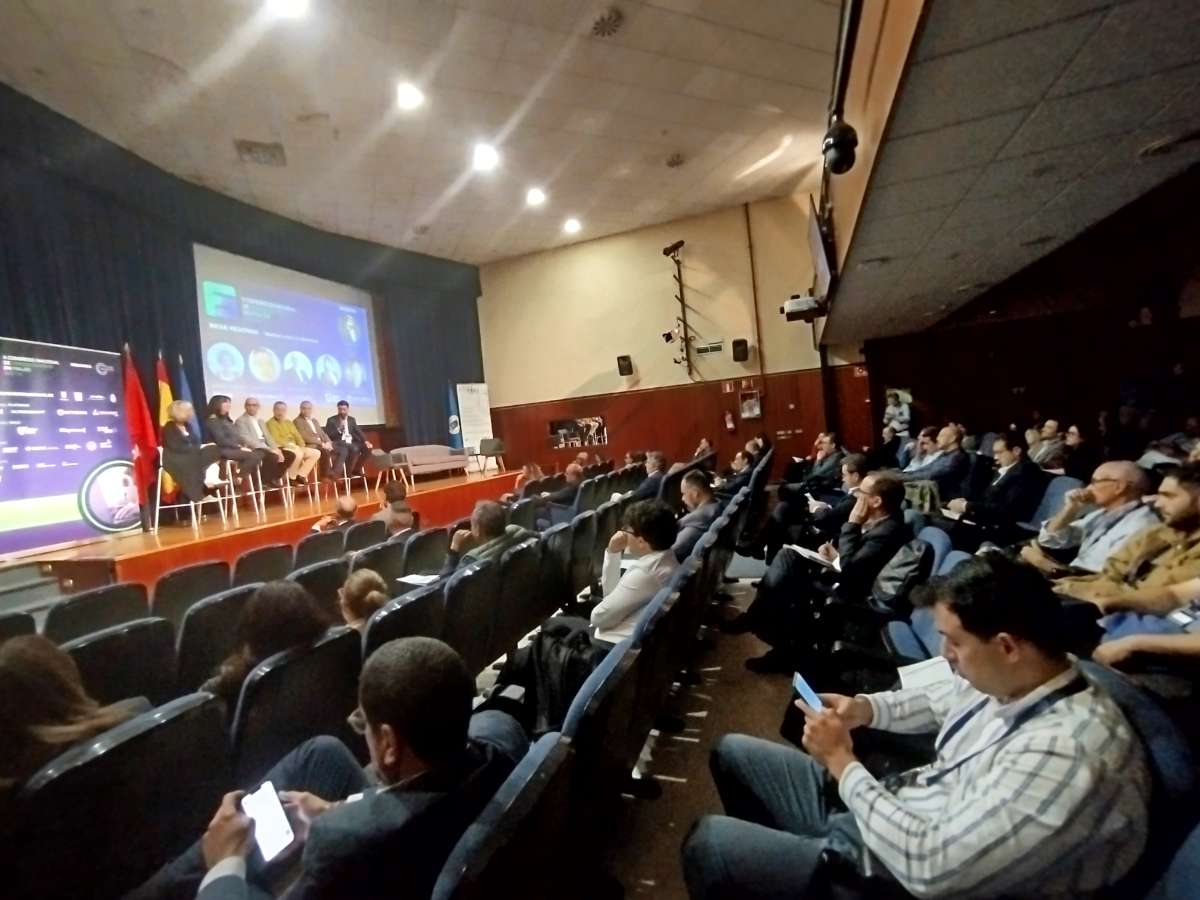
    La Escuela Técnica Superior de Ingenieros de Telecomunicación (UPM) acogió este pasado jueves, 23 de octubre, la II edición del Congreso Nacional de Ciberseguridad en Fraude Digital, organizado por CyberMadrid, Clúster de Ciberseguridad de Madrid con el apoyo del Ayuntamiento de Madrid, la Comunidad de Madrid e INCIBE, y con Escudo Digital como media partner. Hablamos de un encuentro de referencia en España para profesionales, instituciones y empresas comprometidas con la protección digital frente al fraude. Y cumplió con las expectativas, pues fue una cita de provecho para aquellos que buscaban ponerse al día en el ámbito de la ciberseguridad y los fraudes digitales. 

    Evolución de la tipificación penal y retos legales frente a la IA y los criptoactivos
    Para comprender el complejo marco legal en el que se persiguen y sancionan los delitos digitales, resultó de mucho interés la ponencia de Eloy Velasco, magistrado de la Audiencia Nacional. En su reflexión, el juez puso en valor cómo se están tipificando de manera paulatina los delitos vinculados a los fraudes digitales. “Hablamos de un tema muy complejo, de ingeniería social, que se está sofisticando mediante la IA. En esa línea, estamos asumiendo retos legales de envergadura, como incautar criptoactivos”. El magistrado explicó que actualmente “uno de cada seis delitos son digitales. Y de ese porcentaje, uno de cada 10 son fraude digital”.

    También matizó que “dentro de poco dejaremos de hablar de estafa, hablaremos del fraude, que es una categoría más amplia que comporta el estudio cibernético”. Al tiempo que explicó que se está pidiendo a las víctimas que se autoprotejan lo máximo posible para evitar las estafas. En simultáneo, aclaró que “se está legislando para sancionar adecuadamente la estafa maquinal”.

    La Policía prioriza la persecución de organizaciones criminales internacionales

    En sintonía con esta reflexión, discurrió la intervención de Daniel Moreno Verdugo, Inspector Jefe de Sección de Comercio Electrónico de la Unidad Central de Ciberdelincuencia, Brigada Central de Fraudes, de la Policía Nacional, quien detalló la prioridad de su trabajo: “lo que nos interesan son las organizaciones criminales internacionales. Trabajamos para descabezarlas lo más alto posible en sus cúpulas”.

    También pormenorizó cuál es la hegemonía de los delitos que atienden: “el 90% de los crímenes diarios son estafas”. E ilustró sobre donde se producen más delitos en nuestro país: “las tres ciudades con más fraudes son Madrid, Barcelona y Valencia”.

    Moreno Verdugo asimismo relató la dificultad de rastrear los delitos online que sustraen capital: “el dinero puede acabar en Singapur o Malasia. Resulta muy difícil rastrear la IP. La clave es la celeridad. Por ejemplo, intentar bloquear el trasvase de dinero. Y es que el dinero enseguida empieza a volar…”. El inspector de policía también expresó que “tenemos un problema a la hora de concienciar con los fraudes digitales”. Otro reto que deben afrontar “tiene que ver con la suplantación de la identidad. La casuística es muy variada: fraude al CEO, man in the middle (intermediario), ransomware (para prevenirlo ayuda tener una buena estructura empresarial), sustracción de datos (en el mundo de la empresa, roban mucha información), phishing, deepfake (suplantación sofisticada)…”.

    El 39% de los ciberincidentes registrados por INCIBE son fraudes digitales

    En el terreno de la prevención, resultó especialmente didáctica la intervención de Ruth García Ruiz, responsable de Alerta Temprana y Prospectiva del INCIBE, quien subrayó que en 2024 se registraron más de 97.000 incidentes gestionados por el INCIBE-CERT, de los cuales el 43% estuvieron vinculados al malware y el 39% al fraude digital. Destacó que más del 60% de las consultas ciudadanas estuvieron relacionadas con fraudes online -como phishing, vishing o smishing-, lo que confirma el auge del engaño como principal vector de ataque.  Además, recalcó la importancia de la formación, la sensibilización y la colaboración entre entidades para fortalecer la cultura de la ciberseguridad en todos los ámbitos sociales.

    Por su parte, Pablo de la Riva, CEO de Acoru, startup española que diseña una tecnología para hacer frente al fraude impulsado por la IA y el blanqueo de capitales, explicó, con un estilo expansivo, que la Red de Mulas revela la compleja maquinaria que alimenta el fraude digital moderno. Y es que, detalló este experto, en el mundo del fraude digital, las “mulas” son piezas clave que permiten a los estafadores operar desde las sombras: desde víctimas engañadas con falsas ofertas de empleo hasta cómplices que actúan como intermediarios financieros. ¿Y cuál es la solución? “El reto -señaló de la Riva- es compartir información por parte de los buenos para combatir los cibercriminales, y hacerlo respetando la privacidad de los datos”. 

    El valor de comprender la dimensión geoestratégica del cibercrimen

    También nos gustaría poner en valor dos píldoras del resto de ponencias. Por su parte, Francisco Valencia, CEO en Secure&IT, aclaró que “el ciberfraude y el cibercrimen tiene mucho de geoestrategia”. En ese sentido, explicó que existen “cuatro grandes potencias en el mundo que “aglutinan el 80% del dinero: Estados Unidos, Rusia, China y la Unión Europea”. Hecho este análisis, explicó que “a Europa la quieren desestabilizar para quedarse con más trozo del pastel”.

    Su intervención tuvo un tono crítico en relación con la labor que se está haciendo para combatir el fraude digital: “el gran crimen organizado se protege detrás de falta de colaboración de policía y estamentos judiciales” de las diferentes naciones del planeta. También alertó de que “el origen de casi todo el fraude digital que se produce es el robo de datos, que se minimiza por parte de las empresas a las que se los sustraen”

    ¿Y qué puede hacer el ciudadano común para guarecerse de esas prácticas fraudulentas?  Una estrategia cuajada de sentido común la aportó Mar Sánchez, country manager Iberia & Latam de Cyber Gurú, quien apuntó que “el usuario tampoco debe saber muchísimo. Pero sí tener cuidado con elementos básicos de ciberseguridad”, guiados por la prudencia. Y es que, señaló esta experta, no hace falta “saber mucho técnicamente. Pero sí estar alertas, y avisar si ocurre algo raro. O si ha ocurrido algo, decirlo pronto para poder actuar a tiempo”.

    En definitiva, la lucha eficaz contra el fraude digital exige a la vez legislación actualizada, reacción policial rápida, cooperación entre sectores y una mayor educación cívica para proteger datos y la confianza 
  • Un exfuncionario polaco, procesado por la compra irregular del programa espía Pegasus

    Un exfuncionario polaco, procesado por la compra irregular del programa espía Pegasus

    El ex­ viceministro de Justicia de Polonia, Michal Wos, ha sido imputado este martes por, presuntamente, transferir ilegalmente unos 6 millones de euros desde un fondo destinado a las víctimas de la delincuencia a una oficina del Gobierno polaco, la cual habría utilizado ese dinero para adquirir un software comercial de gran potencia. 
    El funcionario se enfrenta a una posible condena de hasta 10 años de prisión por facilitar esta transferencia, que, según los fiscales, se produjo en 2017. 

    La adquisición del software con dinero dirigido a víctimas de delitos plantea -irónicamente- un posible delito de malversación de fondos públicos y abuso de poder.

    Estas acusaciones forman parte de una investigación de larga duración que se está desarrollando en Polonia sobre el empleo del conocido software espía Pegasus, del grupo NSO Group, para espiar a políticos de la oposición entre 2017 y 2022. 

    En abril de 2024, el primer ministro polaco Donald Tusk anunció que casi 600 personas habían sido objetivo del spyware bajo el anterior gobierno del partido PiS (Prawo i Sprawiedliwość) (que en castellano se puede traducir como Ley y Justicia), del cual Woś era miembro. 

    El exfuncionario de Justicia pide justicia

    Woś ha defendido sus acciones en una publicación en X. “Pegasus se empleaba para combatir la delincuencia, por lo que no sorprende que Tusk (y el ministro de Justicia Waldemar Żurek) tengan alergia a ese tipo de equipamiento”, ha escrito el ex viceministro.

    “Así como los delincuentes odian a la Policía, los criminales de toda laya odian las herramientas de detección del crimen”, ha añadido. 

    El Sejm (la cámara baja del parlamento polaco) constituyó una comisión de investigación en febrero de 2024 para ahondar sobre el uso del spyware entre el 16 de noviembre de 2015 y el 20 de noviembre de 2023.  En junio del año pasado, el parlamento había aprobado retirarle la inmunidad a Woś para que pudiera ser procesado.

  • El ex CEO de Binance, indultado por Donald Trump

    El ex CEO de Binance, indultado por Donald Trump

    En 2023 Changpeng Zhao, ex CEO de la plataforma de intercambio de criptomonedas Binance, se declaró culpable de varios cargos penales vinculados a su laxo papel al no haber informado de las criptomonedas que circulaban por la plataforma y tenían un origen ligado al cibercrimen. 
    Investigadores llegaron a encontrar que Binance era usada con frecuencia por parte de las Brigadas Al-Qassam de Hamas, la Yihad Islámico Palestina (PIJ), Al Qaeda e ISIS, así como por grupos de ransomware, blanqueadores de dinero y otros criminales.

    Ahora, dos años después el presidente de EE.UU, Donald Trump, ha decidido indultar al empresario.

    «Zhao fue perseguido por la administración Biden en su guerra contra las criptomonedas. Biden, en su afán por castigar a la industria, lo persiguió a pesar de no haber acusaciones de fraude, ni víctimas identificables», ha señala la portavoz de la Casa Blanca, Karoline Leavitt.

    Leavitt ha asegurado que la sentencia de tres años de cárcel para Zhao estaba tan alejada de las directrices que incluso el juez comentó que no había oído algo así en sus 30 años de carrera.

    Fuera penas
    Desde Binance han calificado el indulto como «una increíble noticia» y han dado las gracias a Trump por su liderazgo y su compromiso para hacer de EE.UU la capital del cripto-mundo.

    Casualidad o no, la compañía había invertido en proyectos de criptomonedas gestionados por los hijos del presidente estadounidense y Zhao había contratado a representantes de lobbies vinculados a Trump antes del indulto, según informa The New York Times.

    Binance ya había desembolsado más de 4.000 millones de dólares en sanciones como parte de un acuerdo con el con el Departamento de Justicia y el Tesoro de los EE. UU., uno de los mayores castigos corporativos en la historia del país norteamericano. Además, el acuerdo había incluido la renuncia de Zhao como CEO y una condena de cuatro meses en prisión.

  • Mike Pompeo insta a Europa a «premiar a los innovadores» y a «construir un ecosistema tecnológico de referencia mundial»

    Mike Pompeo insta a Europa a «premiar a los innovadores» y a «construir un ecosistema tecnológico de referencia mundial»

    Cybertech Europe ha clausurado su octava edición batiendo récord de ausencia, con un incremento del 20% respecto al año anterior, y consolidándose como un foro estratégico para el diálogo global sobre la seguridad digital.

    La cita, celebrada en el centro de convenciones La Nuvola de Roma, y que ha contado con Escudo Digital como único media partner español, ha reunido a líderes internacionales, responsables institucionales y expertos del sector para debatir sobre el presente y futuro de la ciberseguridad, con especial foco en el papel de la inteligencia artificial (IA).

    Tras dos intensas jornadas, el evento dejó una clara conclusión: la ciberseguridad ya no es una cuestión meramente técnica, sino un pilar estratégico de la transformación digital y de la resiliencia económica y social.

    Mike Pompeo: Europa debe reducir la burocracia y premiar a los innovadores

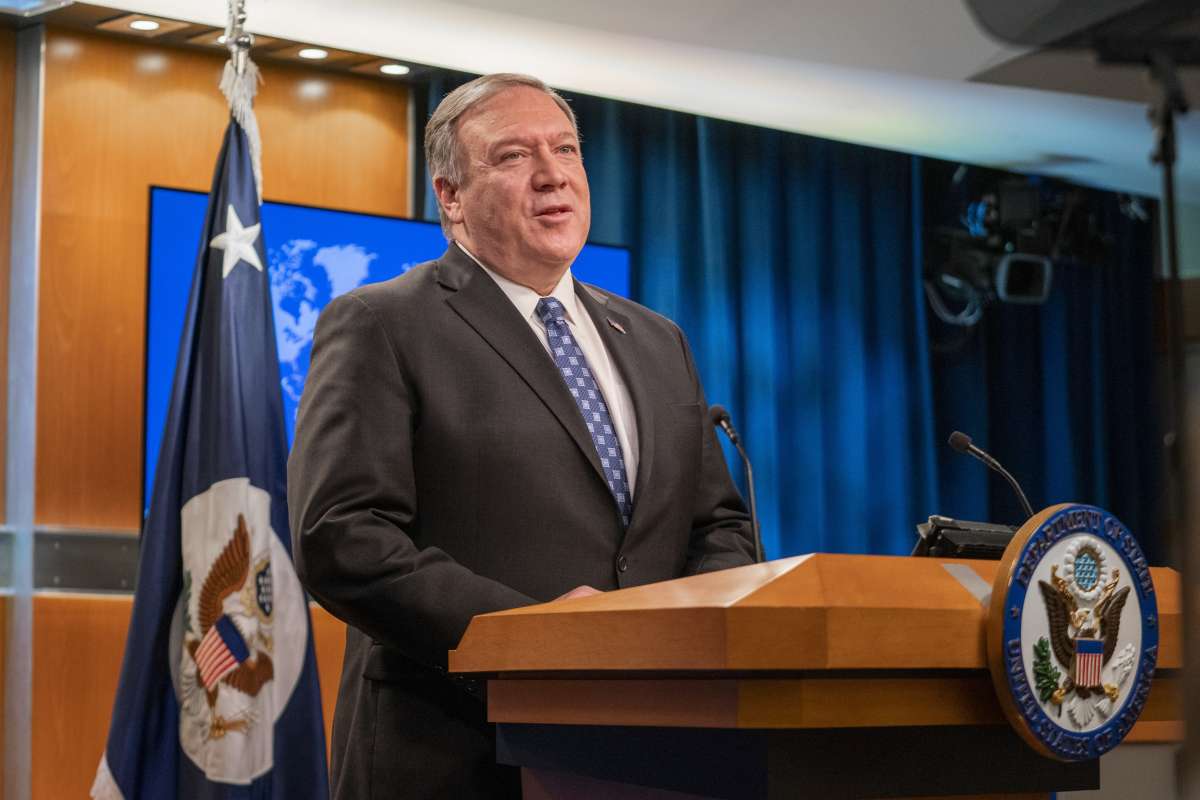
    Uno de los momentos más esperados fue la intervención de Mike Pompeo, exsecretario de Estado de EE.UU. (2018-2021) y exdirector de la CIA (2017-2018), quien ofreció un profundo análisis sobre el rol central que juega la ciberseguridad en el equilibrio geopolítico actual. Pompeo remarcó que Estados Unidos continúa siendo un motor de innovación, tanto militar como estratégica, manteniendo la tecnología en el epicentro de la seguridad internacional y la dinámica de poder.

    Si bien reconoció las diferencias entre ambas orillas del Atlántico, describió la relación entre EE.UU. y la Unión Europea como «intacta y duradera», cimentada en valores compartidos y en un compromiso mutuo para enfrentar las amenazas de los poderes autoritarios. Pompeo también subrayó que la IA está llamada a desempeñar un papel cada vez más crucial, no solo en ciberseguridad, sino en todos los sectores estratégicos que impactan la geopolítica global y la economía mundial. Finalmente, instó a Europa a reducir la burocracia para fomentar la innovación, alentando a las instituciones a «premiar a los innovadores» y a «construir un ecosistema tecnológico de referencia mundial».

    Visiones empresariales: la IA redefine la ciberseguridad

    CyberTech Europe 2025 también contó con numerosos ponentes del ámbito empresarial, quienes coincidieron en que la IA está redefiniendo la seguridad digital y que la colaboración entre empresas, gobiernos y sociedad es esencial para garantizar un futuro más seguro y resiliente.

    Desde Palo Alto Networks, Michele Lamartina subrayó que la ciberseguridad debe asumirse como una responsabilidad compartida en todos los niveles de las organizaciones. «La integración estratégica de la inteligencia artificial es esencial para potenciar las tecnologías avanzadas, proporcionando información automatizada, capacidades predictivas y las respuestas rápidas necesarias para neutralizar las amenazas en constante evolución con una velocidad y precisión sin precedentes», apuntó.

    Desde Check Point, Cristiano Voschion destacó la necesidad de alinear la seguridad con el ritmo de la innovación impulsada por la IA, sin ralentizar el progreso, mientras que Vittorio Bitteleri, de Cyber Guru, defendió un enfoque centrado en las personas: «La verdadera revolución en ciberseguridad no viene del código, sino del cerebro».

    Por su parte, Massimo Palermo, vicepresidente y country manager de Fortinet para Italia y Malta, alertó sobre la brecha de talento como principal causa de los ciberincidentes, y subrayó la necesidad de reforzar la formación y las alianzas público-privadas para mejorar la respuesta colectiva.

    Otros ponentes, como Dolman Aradori, responsable de ciberseguridad de NTT DATA Italia, y Luca Nilo Livrieri, director de ingeniería de ventas de CrowdStrike, coincidieron en que el verdadero reto no reside solo en aprovechar el potencial de la IA, sino en hacerlo de forma segura, transparente y responsable. «El equilibrio entre tecnología y responsabilidad es donde se construye la confianza digital», apuntó Aradori, mientras Livrieri destacó el concepto de agentic defense como el próximo salto evolutivo en los centros de operaciones de seguridad (SOC).

    Hacia una nueva era de ciberseguridad global

    La IA está revolucionando tanto las estrategias de defensa como las técnicas de ataque, ofreciendo herramientas de detección cada vez más avanzadas, pero también introduciendo nuevas vulnerabilidades ligadas a su uso indebido. Esta dualidad marcó el tono de Cybertech Europe 2025, que cerró su octava edición reafirmando que la ciberseguridad exige una visión estratégica, cooperación internacional y una integración ética de las tecnologías emergentes.

    Cybertech Europe 2025 ha dejado claro que el futuro de la ciberseguridad pasa por la convergencia entre tecnología, gobernanza y cultura organizacional, con la IA como catalizador de una nueva era de defensa digital.

    Aunque la edición 2025 acaba de concluir, Cybertech Europe 2026 ya tiene fecha confirmada: se celebrará los días 13 y 14 de octubre, presumiblemente de nuevo en Roma. El evento mantendrá su vocación de ser un espacio de referencia para el diálogo global y la cooperación estratégica en torno a los desafíos de la seguridad digital.

  • La mayor hilandería de Europa, afectada por un ataque de ransomware

    La mayor hilandería de Europa, afectada por un ataque de ransomware

    Los actores de amenazas continúan apuntando contra el sector de la moda y el textil. En esta ocasión han puesto en su punto de mira a Fulgar, un productor de hilos sintéticos que abastece a conocidas firmas como H&M, Adidas, Wolford y Calzedonia. 
    Las capturas de pantalla compartidas por el grupo muestran archivos internos (incluyendo documentos, hojas de cálculo, comunicaciones e información financiera), así como registros que parecen estar relacionados con saldos bancarios, facturas e intercambios con organismos externos. 

    «Estimada dirección de Fulgar SpA, estamos seguros de que no les interesa que sus datos confidenciales se filtren o se vendan a terceros. Les recomendamos encarecidamente que empiecen a resolver esta situación», han amenazado los cibermalos. 

    Los cibermalos no pierden el hilo

    Fulgar lleva desde finales de los años 70 como un referente en el mercado de las fibras,  produciendo poliamida 66 y elastómeros recubiertos utilizados en medias, lencería, ropa deportiva y textiles técnicos. La compañía contaría con la mayor hilandería de Europa.

    RansomHouse comenzó a ‘hacer maldades’ allá por finales de 2021. Hasta la fecha habría registrado más de un centenar de víctimas en su página de filtraciones. En su web en Tor se presentan como una «comunidad de mediadores profesionales», no solo como criminales. 

    Desde las autoridades ciber de EE.UU han vinculado a estos piratas informáticos con afiliados que cooperan con actores iraníes.

    Este grupo usa variantes de ransomware como Mario ESXi y MrAgent, dirigidos tanto a sistemas Windows como Linux. Además, su ransomware comparte código con Babuk.

    RansomHouse ha tenido a España como objetivo en alguna ocasión. Quizás su ‘hito’ más sonado en nuestras fronteras fue el ataque al Hospital Clínic de Barcelona, del que robaron 4,5 Tb de datos y compartieron gran parte de ellos en la dark web (entre los cuales había historiales clínicos y datos personales de pacientes.